ข่าวสาร

Google ให้ AI agent มีอีเมลและบัญชีของตัวเอง ก่อนรับ "เพื่อนร่วมงาน AI" เข้าทีม ต้องตอบอะไรให้ได้

Google Cloud เปิดตัว Gemini agent ในงาน Gemini at Work 2026 จุดที่น่าสนใจคือ agent แบบเพื่อนร่วมงานได้บัญชี Workspace ของตัวเอง มีอีเมล ปฏิทิน Drive และชื่อในสมุดรายชื่อบริษัท สรุปว่าธุรกิจไทยควรเตรียมเรื่องตัวตน สิทธิ์ การตรวจสอบย้อนหลัง และงบประมาณอย่างไร

10 ต.ค. 20266 นาทีGoogle Cloud Blog
AI AgentGeminiGoogle WorkspaceAI GovernanceIdentity and AccessPDPAAI

สมมติว่าเดือนหน้าทีมบัญชีของคุณได้สมาชิกใหม่ชื่อ "AP Assistant" มีอีเมลของบริษัท มีปฏิทิน มีโฟลเดอร์ใน Drive และมีชื่ออยู่ในสมุดรายชื่อพนักงาน แต่สมาชิกคนนี้เป็น AI agent

มันรับอีเมลจากผู้ขายได้ เปิดไฟล์ใบแจ้งหนี้ได้ นัดประชุมได้ และทำงานต่อหลังจากทุกคนปิดเครื่องกลับบ้านไปแล้ว คำถามแรกที่ต้องตอบไม่ใช่ว่ามันเก่งแค่ไหน แต่คือใครอนุมัติให้มันเห็นอะไร และถ้ามันทำพลาด เราจะย้อนดูได้อย่างไร

ภาพนี้ใกล้ความจริงกว่าที่คิด เพราะ Google เพิ่งเปิดตัวสิ่งที่ทำได้แบบนี้

Google เปิดตัว Gemini agent

ในงาน Gemini at Work 2026 Google Cloud เปิดตัว Gemini agent ซึ่งบริษัทเรียกว่า agent ตัวเดียวสำหรับงานทุกแบบ บล็อกทางการของ Google Cloud ที่ดัดแปลงจากปาฐกถาของ Thomas Kurian ลงวันที่ 9 ตุลาคม 2569 ส่วนสื่ออย่าง VentureBeat และ Constellation Research รายงานข่าวนี้ตั้งแต่วันที่ 8 ตุลาคม

แนวคิดหลักคือผู้ใช้สั่งเป็นเป้าหมาย ไม่ต้องสั่งทีละขั้น agent จะวางแผนงาน ใช้เครื่องมือ ต่อเข้ากับระบบขององค์กร แล้วส่งงานที่เสร็จแล้วกลับมา งานรันอยู่บน cloud จึงทำต่อได้แม้ผู้ใช้ปิดเครื่องไปแล้วก็ตาม และยังแตก agent ย่อยออกไปทำงานคู่ขนานได้นานเป็นชั่วโมงหรือหลายวัน

Google ระบุ connector ที่ต่อได้ เช่น Microsoft Office, Teams, Slack, Jira, Salesforce, ServiceNow, BigQuery, Snowflake และ Postgres รวมถึง MCP server ใดก็ได้ ด้านโมเดล Google บอกว่าเลือกใช้ได้ทั้งโมเดลตระกูล Gemini และโมเดล Claude ของ Anthropic

ส่วนที่ธุรกิจควรสนใจที่สุด: agent มีตัวตนของตัวเอง

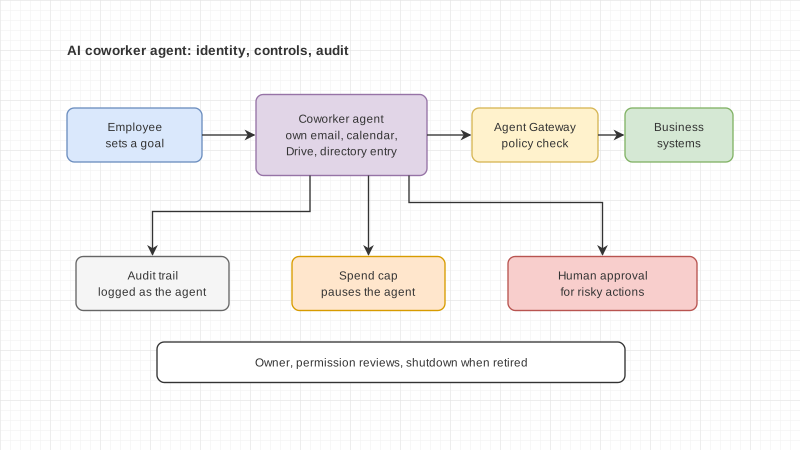
ใน Google Workspace มีโหมดที่ Google เรียกว่า coworker agent คือให้ผู้ใช้อธิบายบทบาทที่ต้องการ แล้ว Gemini จะสร้าง agent สำหรับบทบาทนั้นขึ้นมา agent ตัวนี้ได้บัญชี Workspace ของตัวเอง มีอีเมล ปฏิทิน Drive และมีชื่อในสมุดรายชื่อบริษัท

Google อธิบายว่า agent ทำงานในนามของตัวเอง ไม่ได้ใช้ตัวตนของผู้ใช้ และเห็นเฉพาะสิ่งที่คนแชร์ให้ เมื่อมันแก้ไขเอกสาร ประวัติเวอร์ชันจะแสดงชื่อของ agent

ด้านการกำกับดูแล Google วางไว้สี่เรื่อง

  1. ตัวตน: agent แต่ละตัวมีตัวตนของตัวเองและจัดการเหมือนพนักงาน ให้สิทธิ์เท่าที่จำเป็น
  2. สิทธิ์: กำหนดสิทธิ์ตามบทบาทที่ผู้ดูแลความปลอดภัยขององค์กรอนุมัติ การเข้าระบบภายนอกใช้มาตรฐานอย่าง OAuth
  3. การตรวจสอบย้อนหลัง: ทุกการกระทำบันทึกลง audit trail ในชื่อ agent ไม่ใช่ชื่อคน
  4. นโยบาย: agent รันใน sandbox ที่มีขอบเขตเครือข่ายของตัวเอง และทราฟฟิกผ่าน Agent Gateway ที่บังคับนโยบาย เช่น ห้ามเปิดเอกสารที่จัดชั้นความลับไว้

เรื่องค่าใช้จ่าย Google ให้ตั้งเพดานงบรายโปรเจกต์ใน Cloud Billing Console ได้ เมื่อถึงเพดาน agent ของโปรเจกต์นั้นจะหยุด และกดให้ทำต่อได้ ค่าใช้จ่ายแยกตามโปรเจกต์จึงคิดกลับไปที่แต่ละแผนกได้

สถานะตอนนี้ VentureBeat รายงานว่า Gemini agent อยู่ในช่วง private preview สำหรับลูกค้ากลุ่มหนึ่ง และ Google ยังไม่ยืนยันวันเปิดใช้ทั่วไป ส่วน Constellation Research รายงานว่าคาดว่าจะเปิดทั่วไปราวปลายตุลาคมหรือต้นพฤศจิกายน บล็อกของ Google เองไม่ได้ระบุวัน ส่วนรายละเอียดราคา สองสำนักข่าวรายงานไม่ตรงกัน จึงควรรอประกาศจาก Google
ทำไมเรื่องนี้สำคัญกับธุรกิจไทย

ถึงคุณจะไม่ได้ใช้ Google Workspace ทิศทางนี้ก็กำลังมาในหลายผลิตภัณฑ์ AI agent กำลังเปลี่ยนจากผู้ช่วยที่ทำงานผ่านบัญชีของคนใช้ ไปเป็นบัญชีแยกที่ทำงานเองได้

ข้อดีคือแยกความรับผิดชอบได้ชัดขึ้น เมื่อ agent มีบัญชีของตัวเอง ฝ่ายไอทีเห็นว่าอะไรทำโดยคน อะไรทำโดย agent และถอนสิทธิ์ได้โดยไม่กระทบบัญชีของพนักงาน

แต่ก็มีงานเพิ่ม บัญชี agent ต้องมีเจ้าของ ต้องมีรอบทบทวนสิทธิ์ และต้องปิดเมื่อเลิกใช้ เหมือนบัญชีพนักงานที่ลาออก ถ้าไม่มีใครดูแล บัญชีเหล่านี้จะสะสมสิทธิ์ไปเรื่อย ๆ

อีกเรื่องคือข้อมูลส่วนบุคคล ถ้า agent อ่านอีเมลลูกค้า ใบสมัครงาน หรือข้อมูลพนักงาน องค์กรยังเป็นผู้รับผิดชอบข้อมูลนั้นตาม PDPA เหมือนเดิม การที่งานทำโดย agent ไม่ได้ลดหน้าที่นี้ลง

คำถามที่ควรตอบก่อนเปิดใช้ agent แบบมีบัญชีของตัวเอง

  1. agent แต่ละตัวมีเจ้าของเป็นใคร ใครรับผิดชอบเมื่อมันทำพลาด
  2. agent เห็นข้อมูลอะไรได้บ้าง มีข้อมูลส่วนบุคคลหรือข้อมูลลับอยู่ในนั้นหรือไม่
  3. งานแบบไหนที่ agent ทำเองได้ งานแบบไหนต้องให้คนอนุมัติก่อน เช่น ส่งอีเมลออกนอกบริษัท หรือแก้ข้อมูลในระบบบัญชี
  4. บันทึกการกระทำของ agent เก็บที่ไหน นานเท่าไร และใครเป็นคนดู
  5. เพดานค่าใช้จ่ายต่อแผนกหรือต่อโปรเจกต์ตั้งไว้เท่าไร
  6. เมื่อเลิกใช้ agent ตัวไหน ขั้นตอนปิดบัญชีและโอนไฟล์คืออะไร

ถ้ายังตอบไม่ได้ ให้เริ่มจากงานเล็กที่ไม่แตะข้อมูลลูกค้าก่อน แล้วค่อยขยาย

งานที่ Enersys ทำ

เราทำซอฟต์แวร์ธุรกิจมา 14 ปี และทำงานด้าน AI กับการคุ้มครองข้อมูลส่วนบุคคล ถ้าคุณกำลังวางแผนนำ AI agent มาทำงานกับข้อมูลในระบบธุรกิจ และอยากให้ช่วยดูเรื่องสิทธิ์ การอนุมัติ หรือผลกระทบด้าน PDPA คุยกับทีม Enersys ได้

แหล่งข้อมูล

เลือกอ่านประเด็นที่เกี่ยวข้องกับบทความนี้

Copilot Studio ให้ AI agent มีบัญชีของตัวเอง และความจำที่ทั้งทีมใช้ร่วมกัน: เรื่องที่ต้องคิดเรื่อง PDPA ก่อนเปิดใช้

วันที่ 15 ตุลาคม 2569 Microsoft เปิดให้ทดลอง agent account ใน Copilot Studio ผ่านโครงการ Frontier ให้ AI agent มีอีเมล ตัวตนใน Teams และความจำที่ใช้ร่วมกันทั้งทีม เอกสารของ Microsoft เองระบุว่าความจำนี้ไม่มีขอบเขตความเป็นส่วนตัวระหว่างผู้ใช้ สรุปว่าองค์กรไทยควรตรวจอะไรก่อนเปิดใช้

อ่านบทความ

AI Agent สำหรับองค์กรต่างจาก Generative AI ระดับ frontier อย่างไร และได้อะไรด้าน privacy กับ security

โมเดล Generative AI ระดับ frontier เก่งเรื่องภาษาและการให้เหตุผล แต่ไม่เห็นข้อมูล สิทธิ์ และกติกาอนุมัติของบริษัท AI Agent สำหรับองค์กรคือระบบที่ห่อโมเดลไว้ด้วยการเชื่อมข้อมูล สิทธิ์ตามบทบาท การอนุมัติโดยคน และบันทึกการทำงาน บทความนี้อธิบายความต่าง ประโยชน์ด้านความเป็นส่วนตัว ความเสี่ยงใหม่ตาม OWASP และมุม PDPA

อ่านบทความ

Anthropic ยก Agent Skills ให้ Linux Foundation ดูแล: ความรู้งานของบริษัทที่สอน AI ไว้ จะย้ายข้ามเครื่องมือได้ง่ายขึ้น

วันที่ 22 ต.ค. 2569 Anthropic มอบมาตรฐาน Agent Skills ให้ Agentic AI Foundation ภายใต้ Linux Foundation ดูแลต่อ มาตรฐานนี้ใช้กับ agent กว่า 70 แพลตฟอร์ม รวมถึง ChatGPT, GitHub Copilot และ VS Code สรุปว่าบริษัทที่เริ่มเขียนวิธีทำงานให้ AI ควรเตรียมอะไร

อ่านบทความ
ดูบทความทั้งหมดใน Insights

"Empowering Innovation,
Transforming Futures."

บอกเราว่างานส่วนไหนที่คุณต้องการปรับ