ข่าวสาร

BeyondTrust Remote Support มีช่องโหว่ zero-day ถูกใช้โจมตีจริง CISA เร่งแก้คู่กับ Fortinet

วันที่ 15 ตุลาคม 2569 BeyondTrust เปิดเผย CVE-2026-102764 ช่องโหว่ระดับ Critical ใน Remote Support ที่กลุ่มผู้โจมตีใช้มาตั้งแต่ปลายสิงหาคม วันถัดมา CISA ใส่ช่องโหว่นี้และ CVE-2025-61624 ของ Fortinet เข้ารายการช่องโหว่ที่ถูกโจมตีจริง สรุปว่าบริษัทที่ใช้เครื่องมือรีโมตหรือไฟร์วอลล์ควรทำอะไรตอนนี้

18 ต.ค. 20266 นาทีBeyondTrust Security Advisory BT26-05
BeyondTrustFortinetRemote AccessZero-DayCybersecurityPatch Management

สมมติว่าบริษัทของคุณจ้างผู้ให้บริการไอทีภายนอกดูแลเครื่องพนักงาน ทุกครั้งที่มีคนแจ้งปัญหา ช่างจะรีโมตเข้ามาผ่านเครื่องมือ remote support ตัวเดียวกัน เครื่องมือนี้จำรหัสผ่านของเซิร์ฟเวอร์และระบบสำคัญไว้ให้ช่างใช้ได้สะดวก

ถ้าผู้โจมตีเข้าถึงเครื่องมือตัวนี้ได้ เขาไม่ได้แค่เห็นเครื่องเดียว แต่เห็นรายชื่อว่าใครเชื่อมต่อไปที่ไหน และหยิบรหัสผ่านที่เก็บไว้ไปใช้ต่อได้ เรื่องนี้เพิ่งเกิดขึ้นจริงกับ BeyondTrust Remote Support

เกิดอะไรขึ้น

วันที่ 15 ตุลาคม 2569 BeyondTrust ออกประกาศความปลอดภัย BT26-05 สำหรับช่องโหว่ CVE-2026-102764 ใน Remote Support (ชื่อเดิมคือ Bomgar) ข้อมูลในประกาศระบุว่า

  • คะแนน CVSS 4.0 อยู่ที่ 9.3 ระดับ Critical
  • ส่วนประกอบภายในที่รับส่งข้อความไม่ได้ตรวจว่าข้อความมาจากแหล่งที่ถูกต้อง ผู้โจมตีจากระยะไกลจึงทำงานกับไฟล์บนเครื่อง appliance ได้
  • ได้รับผลกระทบทุกรุ่นตั้งแต่ 26.2.3 ลงไป แก้ด้วยแพตช์ BT26-05-RS สำหรับรุ่น 24.3.1 ถึง 26.2.3 ใครใช้รุ่นเก่ากว่า 24.3.1 ต้องอัปเกรดก่อนจึงจะลงแพตช์ได้
  • ลูกค้าแบบ SaaS ได้แพตช์ครบภายในวันที่ 9 ตุลาคม ส่วนลูกค้าที่ติดตั้งเองต้องลงแพตช์เอง ถ้าไม่ได้เปิดอัปเดตอัตโนมัติไว้

บล็อกของ BeyondTrust เล่าลำดับเหตุการณ์ไว้ว่า ผู้โจมตีใช้ช่องโหว่นี้ตั้งแต่วันที่ 29 สิงหาคม 2569 กับลูกค้าสองราย คือระบบที่ BeyondTrust โฮสต์ให้หนึ่งราย และเครื่องที่ลูกค้าติดตั้งเองอีกหนึ่งราย ทีมของ BeyondTrust พบร่องรอยวันที่ 28 กันยายน ปล่อยแพตช์วันที่ 8 ตุลาคม แล้วเปิดเผยต่อสาธารณะวันที่ 15 ตุลาคม ณ วันที่บล็อกอัปเดตล่าสุด BeyondTrust ยังทราบเพียงสองรายนี้

BeyondTrust ประเมินว่าผู้โจมตีคือกลุ่มจารกรรมที่คาดว่าเชื่อมโยงกับจีน ซึ่ง Google Threat Intelligence Group และ Mandiant เคยติดตามในชื่อ UNC5221 และตอนนี้เรียกว่า ARMORY CASTLE กลุ่มนี้ชอบเข้าทางอุปกรณ์ที่อยู่ขอบเครือข่ายและเครื่องมือรีโมต เคยใช้ช่องโหว่ zero-day ของ Citrix NetScaler และ Ivanti Connect Secure มาก่อน

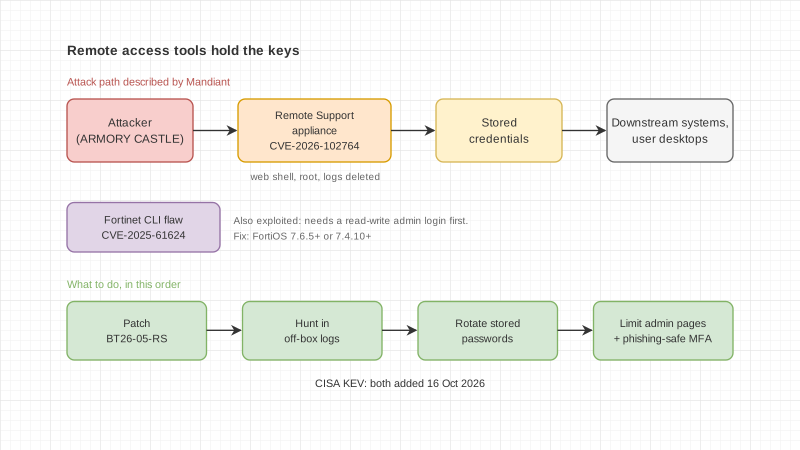
รายงานของ Mandiant ที่ออกวันที่ 16 ตุลาคม อธิบายสิ่งที่ผู้โจมตีทำหลังเข้าได้ คือฝัง web shell ยกสิทธิ์ตัวเองเป็น root ดึงรหัสผ่านที่เก็บไว้ในเครื่องออกไป ลบ log หลายชุด แล้วใช้บัญชีแอดมินที่ยึดมาได้เพิ่มสิทธิ์ผู้ใช้บางคนจาก No Access เป็น Administrator ก่อนเปิดเซสชันรีโมตเข้าเครื่องผู้ใช้

วันที่ 16 ตุลาคม CISA หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ เพิ่ม CVE-2026-102764 เข้ารายการช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities) พร้อมกับ CVE-2025-61624 ของ Fortinet ทั้งสองรายการมีกำหนดแก้ของหน่วยงานรัฐบาลกลางสหรัฐฯ คือวันที่ 19 ตุลาคม 2569 และ CISA ระบุว่าต้องตรวจหาร่องรอยการบุกรุกด้วย ไม่ใช่แค่ลงแพตช์

ช่องโหว่ Fortinet ที่มาคู่กัน

CVE-2025-61624 เป็นช่องโหว่ใน command line ของ FortiOS, FortiPAM, FortiProxy และ FortiSwitchManager ตามประกาศ FG-IR-26-122 ของ Fortinet ผู้ที่มีสิทธิ์แอดมินแบบอ่านเขียนอยู่แล้วสามารถใช้คำสั่งที่มีอยู่เขียนหรือลบไฟล์ใดก็ได้บนอุปกรณ์

คะแนน CVSS ของ Fortinet อยู่ที่ 6.0 ระดับ Medium เพราะต้องล็อกอินด้วยบัญชีแอดมินก่อน แต่ประกาศของ Fortinet ระบุว่าถูกใช้โจมตีจริงแล้ว รุ่นที่แก้แล้วคือ FortiOS 7.6.5 ขึ้นไป และ 7.4.10 ขึ้นไป ส่วน FortiOS 7.2, 7.0 และ 6.4 ต้องย้ายไปรุ่นที่แก้แล้ว
ทำไมเรื่องนี้สำคัญกับธุรกิจไทย

เครื่องมือรีโมตและไฟร์วอลล์มีจุดร่วมกัน คือถือกุญแจของระบบอื่นไว้ ถ้าเครื่องเหล่านี้หลุด ผู้โจมตีไม่ต้องเจาะทีละเครื่อง หลายบริษัทไม่ได้ดูแลเครื่องมือรีโมตเอง แต่ผู้ให้บริการไอทีภายนอกเป็นคนติดตั้งไว้ ทำให้บางครั้งเจ้าของบริษัทไม่ทราบด้วยซ้ำว่าใช้ผลิตภัณฑ์ตัวไหนอยู่

มีสองบทเรียนจากเหตุการณ์นี้ที่ควรเล่าให้ทีมฟัง

บทเรียนแรก BeyondTrust เขียนไว้ตรง ๆ ว่าเซนเซอร์ของตัวเองแจ้งเตือนทันทีที่ผู้โจมตียกสิทธิ์ แต่ระบบคัดกรองอัตโนมัติในแพลตฟอร์มตรวจจับของผู้ให้บริการภายนอกปิดการแจ้งเตือนนั้นไปว่าเป็น false positive ถ้าบริษัทของคุณพึ่ง SOC ภายนอกหรือเครื่องมือที่ใช้ AI คัดกรองแจ้งเตือน ควรถามว่าการแจ้งเตือนระดับสูงที่ถูกปิดอัตโนมัติมีคนกลับมาดูหรือไม่

บทเรียนที่สอง BeyondTrust ระบุว่าเมื่อช่องโหว่ถูกเปิดเผยแล้ว กลุ่มนี้มักเปลี่ยนจากโจมตีเฉพาะเป้าหมายไปไล่โจมตีทุกเครื่องที่ยังไม่ลงแพตช์ ช่วงหลังวันที่ 15 ตุลาคมจึงเป็นช่วงที่เสี่ยงที่สุดสำหรับเครื่องที่ยังค้างอยู่ ส่วนช่องโหว่ Fortinet ที่คะแนนแค่ Medium ก็เตือนว่าคะแนน CVSS อย่างเดียวไม่พอใช้จัดลำดับ ต้องดูด้วยว่าถูกโจมตีจริงหรือยัง

เช็กลิสต์สำหรับสัปดาห์นี้

  1. ถามทีมไอทีและผู้ให้บริการภายนอกให้ชัดว่าบริษัทใช้ BeyondTrust Remote Support, Privileged Remote Access หรืออุปกรณ์ Fortinet รุ่นไหนอยู่บ้าง ขอเป็นรายการพร้อมเลขเวอร์ชัน
  2. ถ้าใช้ Remote Support แบบติดตั้งเอง ให้ลงแพตช์ BT26-05-RS ทันที ถ้าใช้ Privileged Remote Access แบบติดตั้งเอง BeyondTrust ไม่พบวิธีโจมตีแต่ออกแพตช์ไว้แล้วเพราะใช้โค้ดร่วมกัน ควรลงด้วย
  3. ถ้าเครื่องเปิดออกอินเทอร์เน็ตในช่วงปลายสิงหาคมถึงวันที่ลงแพตช์ ให้ถือว่าอาจโดนแล้ว ตรวจ log ที่ส่งออกไปเก็บนอกเครื่อง เพราะ log บนเครื่องอาจถูกลบหรือแก้ และดูว่ามีบัญชีไหนถูกเพิ่มสิทธิ์เป็นแอดมินโดยไม่มีเหตุผล
  4. เปลี่ยนรหัสผ่านที่เก็บไว้ในเครื่องมือรีโมต หลังลงแพตช์หรือติดตั้งใหม่เสร็จแล้วเท่านั้น ถ้าเปลี่ยนก่อน ผู้โจมตีที่ยังอยู่ในระบบอาจเห็นรหัสใหม่ด้วย
  5. จำกัดหน้าจัดการของเครื่องมือรีโมตและไฟร์วอลล์ให้เข้าได้จากเครือข่ายที่เชื่อถือเท่านั้น และบังคับใช้ MFA แบบที่ต้านฟิชชิงได้กับบัญชีแอดมิน
  6. สำหรับ Fortinet อัปเกรดเป็นรุ่นที่แก้แล้วตามประกาศ FG-IR-26-122 และทบทวนว่ามีบัญชีแอดมินแบบอ่านเขียนกี่บัญชี ใครยังต้องใช้จริง

ถ้าทีมของคุณยังจัดลำดับไม่ถูกว่าช่องโหว่ไหนต้องทำก่อน แนวคิดเลือกทำรายการที่ถูกโจมตีจริงก่อนอยู่ใน บทความเรื่องการจัดลำดับแพตช์ตามความเสี่ยง

งานที่ Enersys ทำ

เราพัฒนาและดูแลซอฟต์แวร์ธุรกิจมา 14 ปี ครอบคลุมระบบ ERP งาน AI และงานด้านข้อมูลส่วนบุคคลตาม PDPA ถ้าคุณอยากรู้ว่าระบบงานหรือ ERP ของบริษัทเชื่อมกับเครื่องมือรีโมตหรือบัญชีแอดมินตัวไหนบ้าง และอยากวางวิธีเปลี่ยนรหัสผ่านโดยไม่ให้งานหยุด คุยกับทีม Enersys ได้

แหล่งข้อมูล

บทความที่เกี่ยวข้อง

AI ที่เขียนโค้ดได้ต้องมีขอบเขต: GitHub เปิด sandbox ให้ coding agent และ Google หยุดขาย Gemini Code Assist

สัปดาห์แรกของเดือนตุลาคม 2569 GitHub เปิดให้จำกัดสิ่งที่ AI coding agent เข้าถึงได้ในเครื่องนักพัฒนา และให้องค์กรคุมค่าใช้จ่ายการรีวิวโค้ดด้วย AI ส่วน Google หยุดขาย Gemini Code Assist รุ่น Standard และ Enterprise สรุปว่าธุรกิจที่จ้างหรือมีทีมพัฒนาซอฟต์แวร์ควรถามอะไร

AIS x สภา SME เปิดตัว ProStart — Digital + AI Bundle พร้อมลดภาษี 200% ที่ SME ไทยห้ามพลาด

AIS จับมือสภา SME ไทยเปิดตัว ProStart แพ็กเกจ AI + Digital สำหรับ SME พร้อมสิทธิ์ลดภาษี 200% สูงสุด ฿300,000 — โอกาสทองที่มีเวลาถึงแค่สิ้นปี 2027

Anthropic แตะ $30B ARR — สัญญาณชัดว่า Enterprise AI ผ่านจุด Tipping Point แล้ว

Anthropic โตจาก $9B เป็น $30B run rate ในเวลาแค่ 4 เดือน มีลูกค้าองค์กรเกิน 1,000 รายที่จ่ายมากกว่า $1M ต่อปี — นี่ไม่ใช่ hype อีกต่อไป แต่คือหลักฐานว่า Enterprise AI มี ROI จริง และธุรกิจไทยต้องตัดสินใจภายในปีนี้ว่าจะลงมือเมื่อไหร่

"Empowering Innovation,
Transforming Futures."

บอกเราว่างานส่วนไหนที่คุณต้องการปรับ