ข่าวสาร

Nextcloud ที่เปิดเอกสารด้วย Built-in CODE ถูกเจาะจริง ปิดแอปอย่างเดียวไม่พอ

วันที่ 23 ตุลาคม 2569 CISA เพิ่ม CVE-2026-110447 ในแอป Collabora Online Built-in CODE Server ของ Nextcloud เข้ารายการช่องโหว่ที่ถูกโจมตีจริง ผู้โจมตีรันคำสั่งบนเซิร์ฟเวอร์ได้โดยไม่ต้องล็อกอิน สรุปว่าบริษัทที่ใช้ Nextcloud เป็นที่เก็บไฟล์กลางควรตรวจอะไรในสัปดาห์นี้

24 ต.ค. 20266 นาทีCollabora Online (GitHub Security Advisory)
NextcloudCollabora OnlineCISA KEVCybersecurityPatch ManagementPDPA

สมมติว่าบริษัทของคุณตั้ง Nextcloud ไว้เป็นที่เก็บไฟล์กลาง แทนการส่งไฟล์ทางอีเมล ฝ่ายบัญชีเก็บใบแจ้งหนี้ ฝ่ายบุคคลเก็บสัญญาจ้าง ตอนติดตั้ง ทีมไอทีเปิดแอป Built-in CODE Server ไว้ด้วย เพราะทำให้เปิดและแก้ไฟล์ Word หรือ Excel บนเว็บได้ทันที ไม่ต้องตั้งเซิร์ฟเวอร์เอกสารแยก

แอปตัวนี้เองคือจุดที่ผู้โจมตีใช้เข้าเครื่องมาตั้งแต่เดือนกันยายน และบางบริษัทที่คิดว่าปิดแอปแล้วก็ยังเสี่ยงอยู่

เกิดอะไรขึ้น

วันที่ 23 ตุลาคม 2569 CISA หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ เพิ่ม CVE-2026-110447 เข้ารายการช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) และกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ภายใน 26 ตุลาคม 2569 ซึ่งห่างกันแค่สามวัน

ตามประกาศความปลอดภัยของ Collabora ที่เผยแพร่วันที่ 14 ตุลาคม 2569 ช่องโหว่อยู่ในแอป Collabora Online Built-in CODE Server (ชื่อแอปในระบบคือ richdocumentscode) ของ Nextcloud รุ่นก่อน 26.4.303 รายละเอียดหลักมีดังนี้

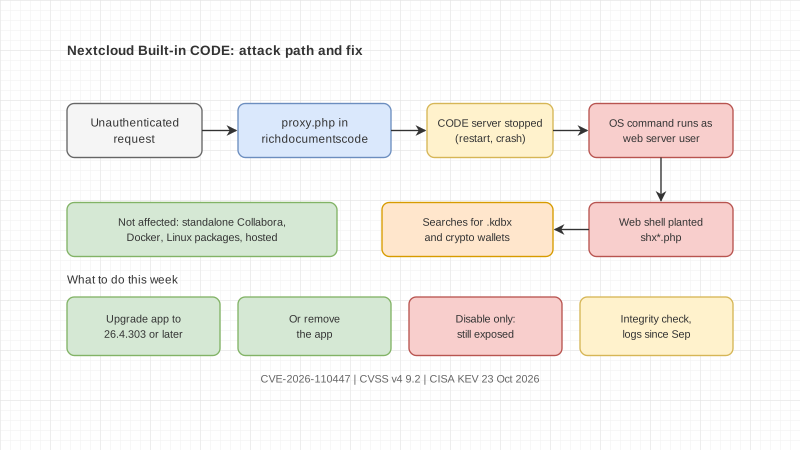
  • คำขอที่สร้างขึ้นมาเฉพาะ ส่งไปที่ไฟล์ proxy.php ของแอป ทำให้รันคำสั่งระบบปฏิบัติการได้ด้วยสิทธิ์ของบัญชีที่รันเว็บเซิร์ฟเวอร์
  • ไม่ต้องล็อกอินและไม่ต้องให้ผู้ใช้กดอะไร
  • เงื่อนไขคือตอนนั้นเซิร์ฟเวอร์เอกสารในตัวต้องไม่ได้ทำงานอยู่ เช่น หลังรีสตาร์ต หลังอัปเกรด หรือหลังโปรแกรมล่ม ซึ่งเกิดขึ้นได้บ่อยกว่าที่คิด
  • ความรุนแรงระดับ Critical คะแนน CVSS v4 อยู่ที่ 9.2
  • Collabora Online แบบแยกเซิร์ฟเวอร์ไม่ได้รับผลกระทบ

ลำดับเหตุการณ์จากข้อมูลที่เราตรวจได้

  • 11 กันยายน 2569 ผู้ดูแลระบบรายหนึ่งเปิด issue ใน GitHub ของโปรเจกต์ รายงานว่าเซิร์ฟเวอร์ Nextcloud หลายเครื่องถูกโจมตีผ่าน proxy.php ในวันเดียวกัน รุ่น 26.4.303 ที่แก้ปัญหาออกมาแล้ว ตามรายงานของ BleepingComputer
  • 3 ตุลาคม 2569 มีโพสต์ในฟอรัมชุมชน Nextcloud เตือนให้ผู้ใช้ Built-in CODE อัปเดตทันทีเพราะมีการโจมตีอยู่
  • 14 ตุลาคม 2569 Collabora ออกประกาศความปลอดภัยและเลข CVE
  • 23 ตุลาคม 2569 CISA เพิ่มเข้า KEV

หมายความว่าแพตช์มีมาตั้งแต่กลางเดือนกันยายน แต่ประกาศอย่างเป็นทางการตามมาหลังจากนั้นกว่าหนึ่งเดือน ใครที่รอดูประกาศความปลอดภัยก่อนค่อยอัปเดต จะเปิดช่องให้ผู้โจมตีนานกว่าสี่สัปดาห์

ผู้โจมตีทำอะไรกับเครื่องที่เข้าได้

จากรายงานใน issue ของโปรเจกต์ ผู้โจมตีส่งคำสั่งผ่าน proxy.php เพื่อสร้างไฟล์ PHP ไว้บนเซิร์ฟเวอร์ ชื่อไฟล์มีรูปแบบอย่าง shx*.php ไฟล์นี้ใช้เป็นประตูหลังสำหรับสั่งงานเครื่องต่อ บนเครื่องหนึ่งพบว่าผู้โจมตีค้นหาไฟล์ฐานข้อมูลรหัสผ่าน (.kdbx) และไฟล์กระเป๋าคริปโต ผู้ใช้อีกรายในฟอรัม Nextcloud ตรวจพบไฟล์ PHP แปลกปลอมอีกชื่อหนึ่งในโฟลเดอร์ของแอปจากการตรวจความสมบูรณ์ของไฟล์

BleepingComputer รายงานว่ามีผู้ใช้บางรายเล่าว่าเครื่องโดนแรนซัมแวร์ผ่านช่องโหว่นี้ แต่สำนักข่าวยืนยันเองไม่ได้ ส่วน Nextcloud ให้ข้อมูลว่ายังไม่พบการโจมตีเป็นวงกว้าง

ทำไมปิดแอปแล้วยังไม่พอ

จุดที่หลายบริษัทจะพลาดคือ คิดว่ากด disable แอปในหน้าตั้งค่าแล้วจบ ประกาศของ Collabora ระบุชัดว่าการปิดแอปไม่ใช่วิธีป้องกัน แอปต้องอัปเกรดเป็น 26.4.303 ขึ้นไป หรือถอนออกจากเครื่องเท่านั้น ถ้ายังใช้ Nextcloud รุ่น 29 หรือเก่ากว่าซึ่งหมดระยะดูแลจากผู้พัฒนาแล้ว ให้อัปเกรด Nextcloud หรือถอนแอปนี้ออก

ข่าวดีคือการติดตั้งบางแบบไม่โดน ตามข้อมูลจาก Collabora และโพสต์ในฟอรัม ระบบที่ใช้ Collabora Online แยกเซิร์ฟเวอร์ ติดตั้งผ่าน Docker หรือแพ็กเกจของ Linux, Nextcloud All-in-One และบริการ Collabora แบบโฮสต์ ไม่ได้รับผลกระทบ แอปที่มีปัญหาคือ richdocumentscode ตัวเดียว ไม่ใช่แอป richdocuments ที่ใช้เชื่อมกับเซิร์ฟเวอร์เอกสารภายนอก
ทำไมเรื่องนี้สำคัญกับธุรกิจไทย

Nextcloud เป็นตัวเลือกยอดนิยมของบริษัทที่อยากเก็บไฟล์ไว้บนเครื่องของตัวเอง เหตุผลหนึ่งที่มักได้ยินคืออยากคุมข้อมูลเองให้สอดคล้องกับ PDPA แต่ข้อดีนั้นจะกลับด้านทันที ถ้าไม่มีใครอัปเดตเครื่อง เพราะบนเครื่องเดียวกันมักมีทั้งสัญญาจ้าง สลิปเงินเดือน สำเนาบัตรประชาชนลูกค้า และไฟล์บัญชี

ผู้โจมตีที่ได้สิทธิ์ของเว็บเซิร์ฟเวอร์ มักอ่านไฟล์ตั้งค่าที่มีรหัสผ่านฐานข้อมูลได้ด้วย ถ้าเครื่องถูกเจาะและมีข้อมูลส่วนบุคคลอยู่ ฝ่ายกฎหมายหรือ DPO ต้องประเมินว่าเป็นเหตุละเมิดข้อมูลส่วนบุคคลที่ต้องแจ้งตาม PDPA หรือไม่ ซึ่งต้องทำภายในเวลาที่กฎหมายกำหนด

อีกบทเรียนคือการรอประกาศ CVE ก่อนอัปเดตใช้ไม่ได้แล้ว ในกรณีนี้แพตช์ออกก่อนประกาศหลายสัปดาห์ และผู้โจมตีรู้เรื่องนี้ก่อนผู้ดูแลระบบส่วนใหญ่

เช็กลิสต์สำหรับสัปดาห์นี้

  1. ถามทีมไอทีหรือผู้ให้บริการว่า Nextcloud ของบริษัทเปิดแอป Collabora Online Built-in CODE Server อยู่หรือไม่ ทั้งเครื่องที่เปิดใช้งานจริงและเครื่องทดสอบ
  2. ถ้ามี ให้ดูเลขรุ่น ถ้าต่ำกว่า 26.4.303 ให้อัปเกรดทันที ถ้าไม่ได้ใช้แล้วให้ถอนออก อย่าแค่ปิดแอป
  3. รันการตรวจความสมบูรณ์ของไฟล์ (integrity check) ของ Nextcloud และค้นหาไฟล์ PHP ที่ไม่ควรมี โดยเฉพาะชื่อแบบ shx*.php ในโฟลเดอร์ของแอป
  4. ให้ทีมย้อนดู log ของเว็บเซิร์ฟเวอร์ไปถึงต้นเดือนกันยายน หาคำขอที่เรียก proxy.php?status ที่ผิดปกติ
  5. ถ้าพบร่องรอย ให้ถือว่าเครื่องถูกเจาะ เปลี่ยนรหัสผ่านทุกตัวที่บัญชีเว็บเซิร์ฟเวอร์อ่านได้ เช่น รหัสฐานข้อมูลและ app password แล้วแจ้ง DPO ให้ประเมินตาม PDPA
  6. เพิ่มกติกาว่าแอปเสริมของระบบเก็บไฟล์ต้องอัปเดตตามรอบ ไม่ต้องรอประกาศความปลอดภัย และต้องมีคนรับผิดชอบชัดเจน

ถ้าทีมยังไม่มีวิธีเลือกว่าช่องโหว่ไหนต้องทำก่อน แนวคิดการจัดลำดับตามความเสี่ยงอยู่ใน บทความเรื่องการจัดลำดับแพตช์

งานที่ Enersys ทำ

เราพัฒนาและดูแลซอฟต์แวร์ธุรกิจมา 14 ปี ครอบคลุมระบบ ERP งาน AI และงานด้านข้อมูลส่วนบุคคลตาม PDPA ถ้าคุณอยากทำรายการว่าไฟล์ที่มีข้อมูลส่วนบุคคลของบริษัทเก็บอยู่บนระบบไหน ใครเข้าถึงได้ และต้องทำอะไรบ้างถ้าระบบหนึ่งหลุด คุยกับทีม Enersys ได้

แหล่งข้อมูล

เลือกอ่านประเด็นที่เกี่ยวข้องกับบทความนี้

Plex Media Server ถูกโจมตีจริง แพตช์ออกตั้งแต่สิงหาคม ทำไมเครื่องในออฟฟิศยังค้างอยู่

วันที่ 20 ตุลาคม 2569 CISA เพิ่มช่องโหว่ 4 รายการของ Plex Media Server ที่ต่อกันจนรันโค้ดบนเครื่องได้ เข้ารายการช่องโหว่ที่ถูกโจมตีจริง ทั้งที่แพตช์ออกตั้งแต่ 4 สิงหาคม สรุปว่าธุรกิจที่มี NAS หรือเครื่องในออฟฟิศรันโปรแกรมแบบนี้อยู่ควรตรวจอะไร

อ่านบทความ

GitLab ออกแพตช์ช่องโหว่ระดับ 10.0: บริษัทที่ติดตั้ง GitLab เองควรเช็กอะไรภายในสัปดาห์นี้

วันที่ 21 ตุลาคม 2569 GitLab ออกแพตช์ 7 รุ่นพร้อมกัน แก้ช่องโหว่ 12 รายการ ตัวที่หนักที่สุดคือ CVE-2026-110264 คะแนน CVSS 10.0 ที่อาจเปิดทางให้คนที่ไม่ได้ล็อกอินรันโค้ดบนเซิร์ฟเวอร์ได้ GitLab.com แก้แล้ว แต่องค์กรที่ติดตั้ง GitLab เองต้องอัปเกรดเอง สรุปว่าควรตรวจอะไรและถามทีมพัฒนาอย่างไร

อ่านบทความ

BeyondTrust Remote Support มีช่องโหว่ zero-day ถูกใช้โจมตีจริง CISA เร่งแก้คู่กับ Fortinet

วันที่ 15 ตุลาคม 2569 BeyondTrust เปิดเผย CVE-2026-102764 ช่องโหว่ระดับ Critical ใน Remote Support ที่กลุ่มผู้โจมตีใช้มาตั้งแต่ปลายสิงหาคม วันถัดมา CISA ใส่ช่องโหว่นี้และ CVE-2025-61624 ของ Fortinet เข้ารายการช่องโหว่ที่ถูกโจมตีจริง สรุปว่าบริษัทที่ใช้เครื่องมือรีโมตหรือไฟร์วอลล์ควรทำอะไรตอนนี้

อ่านบทความ
ดูบทความทั้งหมดใน Insights

"Empowering Innovation,
Transforming Futures."

บอกเราว่างานส่วนไหนที่คุณต้องการปรับ