ข่าวสาร

Plex Media Server ถูกโจมตีจริง แพตช์ออกตั้งแต่สิงหาคม ทำไมเครื่องในออฟฟิศยังค้างอยู่

วันที่ 20 ตุลาคม 2569 CISA เพิ่มช่องโหว่ 4 รายการของ Plex Media Server ที่ต่อกันจนรันโค้ดบนเครื่องได้ เข้ารายการช่องโหว่ที่ถูกโจมตีจริง ทั้งที่แพตช์ออกตั้งแต่ 4 สิงหาคม สรุปว่าธุรกิจที่มี NAS หรือเครื่องในออฟฟิศรันโปรแกรมแบบนี้อยู่ควรตรวจอะไร

22 ต.ค. 20266 นาทีCISA
Plex Media ServerCISA KEVShadow ITNASCybersecurityPatch Management

สมมติว่าออฟฟิศของคุณมี NAS ไว้เก็บไฟล์งานร่วมกัน วันหนึ่งพนักงานไอทีลงโปรแกรม Plex Media Server เพิ่มเข้าไป เพื่อเปิดวิดีโออบรมหรือคลิปสินค้าผ่านทีวีในห้องประชุมได้สะดวก แล้วเปิดให้เข้าจากนอกออฟฟิศได้ด้วย โปรแกรมนี้ไม่เคยอยู่ในรายการซอฟต์แวร์ของบริษัท ไม่มีใครรับผิดชอบเรื่องอัปเดต

ถ้าโปรแกรมตัวนั้นถูกเจาะ ผู้โจมตีจะได้สิทธิ์ของบัญชีที่ Plex ใช้รันอยู่ ซึ่งบ่อยครั้งเข้าถึงโฟลเดอร์งานบน NAS เครื่องเดียวกันได้ เรื่องนี้กำลังเกิดขึ้นจริงในสัปดาห์นี้

เกิดอะไรขึ้น

วันที่ 20 ตุลาคม 2569 CISA หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ เพิ่มช่องโหว่ 6 รายการเข้ารายการช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities หรือ KEV) สี่รายการเป็นของ Plex Media Server ได้แก่ CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 และ CVE-2026-96656

ข้อมูลใน NVD ระบุว่าทั้งสี่รายการกระทบ Plex Media Server รุ่นก่อน 1.43.3.10861 แต่ละตัวทำคนละอย่าง

  • สองรายการเป็นช่องโหว่แบบ SSRF ที่บังคับให้เครื่อง Plex ส่งคำขอไปยังปลายทางที่ผู้โจมตีเลือก
  • หนึ่งรายการทำให้เรียกฟังก์ชันของปลั๊กอินอื่นพร้อมพารามิเตอร์ที่ผู้โจมตีกำหนดเองได้
  • อีกหนึ่งรายการให้ผู้ใช้ระดับแอดมินเขียนไฟล์ที่เครื่องจะรันตอนเริ่มทำงานได้ คะแนน CVSS 3.1 อยู่ที่ 7.2

ถ้าดูทีละตัว คะแนนส่วนใหญ่อยู่ระดับกลาง แต่ Censys บริษัทที่สำรวจเครื่องที่เปิดออกอินเทอร์เน็ต อธิบายว่าเมื่อต่อกันเป็นชุดที่นักวิจัยตั้งชื่อว่า Plex2Shell ผู้โจมตีรันโค้ดบนเครื่องได้ด้วยสิทธิ์ของบัญชีที่รัน Plex

ลำดับเหตุการณ์ตามรายงานของ Censys

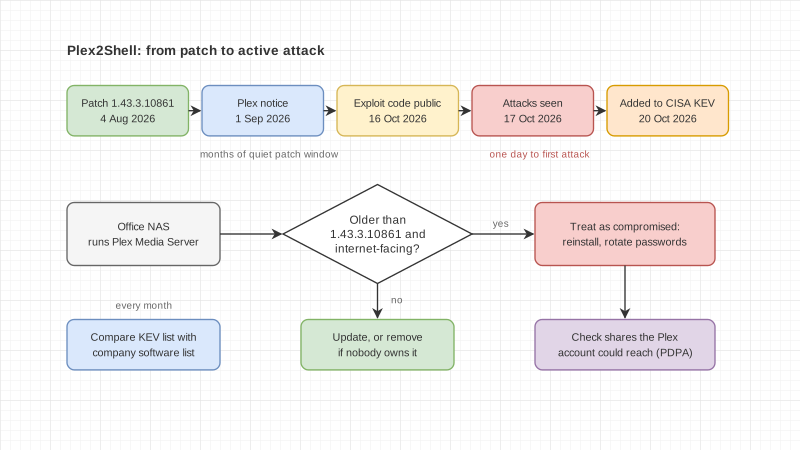
  • 4 สิงหาคม 2569 Plex ออกรุ่น 1.43.3.10861 ที่แก้ช่องโหว่ทั้งชุด
  • 1 กันยายน 2569 Plex ออกประกาศความปลอดภัย
  • 16 ตุลาคม 2569 นักวิจัยเผยแพร่รายละเอียดและโค้ดโจมตี
  • 17 ตุลาคม 2569 มีผู้พบการโจมตีจริงผ่าน honeypot หนึ่งวันหลังโค้ดเผยแพร่
  • 19 ตุลาคม 2569 Plex แจ้งว่ามีการโจมตีจริงเป็นวงกว้าง เครื่องที่โดนถูกใช้ขุดคริปโตและเป็นพร็อกซี
  • 20 ตุลาคม 2569 CISA เพิ่มเข้า KEV

ในแค็ตตาล็อก KEV CISA กำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ แก้ CVE-2026-96654 และ CVE-2026-96656 ภายใน 23 ตุลาคม และอีกสองรายการภายใน 3 พฤศจิกายน 2569

ตัวเลขที่น่าคิด: แพตช์มีแล้ว แต่เครื่องยังไม่ขยับ

Censys พบเครื่องที่รัน Plex Media Server ราว 324,000 เครื่อง ราว 30% ยังเป็นรุ่นที่มีช่องโหว่ ข้อมูลอีกชุดที่ควรเล่าให้ทีมฟังคือ ในสามวันแรกหลังโค้ดโจมตีเผยแพร่และมีรายงานการโจมตีจริง เครื่องที่ยังค้างอยู่อัปเกรดไม่ถึง 2%

Censys ยังสรุปคำแนะนำจาก Plex ไว้ว่า Windows กับ macOS จะอัปเดตเองถ้าเปิดไว้ แต่ติดตั้งบน Linux, NAS หรือ Docker ต้องอัปเดตด้วยมือ ซึ่งตรงกับจุดที่หลายบริษัทลืม

อีกเรื่องที่สำคัญกว่าตัวเลข คืออัปเดตแล้วไม่ได้แปลว่าปลอดภัย Plex แนะนำว่าเครื่องที่รุ่นเก่ากว่า 1.43.3.10861 และเปิดออกอินเทอร์เน็ต ให้ถือว่าอาจถูกเจาะแล้ว ควรติดตั้งใหม่ให้สะอาด ล้างโฟลเดอร์ Codecs ตรวจไฟล์ตั้งค่า ออกจากระบบทุกอุปกรณ์และเปลี่ยนรหัสผ่าน Plex รวมถึงถือว่าทุกอย่างที่บัญชีของ Plex เข้าถึงได้ เช่น โฟลเดอร์ที่ mount ไว้หรือรหัสผ่านที่เก็บไว้ อาจหลุดไปแล้ว
อีกสองรายการในรอบเดียวกัน

  • CVE-2026-106931 ใน SiteGuard Server Edition ซอฟต์แวร์ป้องกันเว็บของบริษัทญี่ปุ่น EG Secure Solutions เป็นช่องโหว่ฉีดคำสั่งระบบปฏิบัติการ ที่อาจทำให้รันคำสั่งด้วยสิทธิ์ root หรือ SYSTEM
  • CVE-2026-110936 ใน Siemens Software Center ทุกรุ่นก่อน V4.0.9.8 โปรแกรมโหลดไฟล์ DLL จากตำแหน่งที่ควบคุมไม่ได้ ผู้โจมตีที่ล็อกอินเข้าเครื่องได้แล้วจึงรันโค้ดด้วยสิทธิ์ของโปรแกรมได้ บริษัทวิศวกรรมหรือโรงงานที่ใช้ซอฟต์แวร์ของ Siemens ควรเช็กเครื่องวิศวกรด้วย

ทำไมเรื่องนี้สำคัญกับธุรกิจไทย

Plex เป็นโปรแกรมสำหรับบ้าน ไม่ใช่ระบบธุรกิจ บริษัทส่วนใหญ่จึงไม่ได้ใส่ไว้ในรายการที่ต้องดูแล แต่โปรแกรมแบบนี้มักไปอยู่บน NAS ของออฟฟิศ เครื่องเก่าที่เอามาทำเซิร์ฟเวอร์เล็ก ๆ หรือเครื่องที่บ้านของพนักงานไอทีที่ใช้ทำงานจากที่บ้าน ทั้งหมดอยู่นอกสายตาของรายการแพตช์ประจำเดือน

บทเรียนจากเหตุการณ์นี้ไม่ได้อยู่ที่ Plex ตัวเดียว คือ ช่วงเวลาระหว่างแพตช์ออกกับวันที่ถูกโจมตีจริงอาจยาวหลายเดือน แต่พอโค้ดโจมตีเผยแพร่แล้ว เวลาที่มีเหลือแค่วันเดียว ถ้าบริษัทไม่ทราบว่ามีโปรแกรมนี้อยู่ ก็ไม่มีทางแพตช์ทัน

ถ้าเครื่องที่โดนมีข้อมูลลูกค้าหรือข้อมูลพนักงานอยู่ในโฟลเดอร์ที่ Plex เข้าถึงได้ เรื่องจะไม่จบแค่เครื่องขุดคริปโต แต่อาจกลายเป็นเหตุละเมิดข้อมูลส่วนบุคคลที่ต้องประเมินตาม PDPA ด้วย

เช็กลิสต์สำหรับสัปดาห์นี้

  1. ถามทีมไอทีและผู้ให้บริการภายนอกว่ามี Plex Media Server ติดตั้งอยู่ที่ไหนบ้าง ทั้งบน NAS เซิร์ฟเวอร์ และเครื่องที่บ้านของคนที่มีสิทธิ์แอดมินระบบบริษัท
  2. ถ้าเจอ ให้ดูเลขรุ่น ถ้าต่ำกว่า 1.43.3.10861 และเคยเปิดให้เข้าจากอินเทอร์เน็ต ให้ปฏิบัติแบบเครื่องที่อาจถูกเจาะ ติดตั้งใหม่ แล้วเปลี่ยนรหัสผ่านทุกตัวที่เครื่องนั้นเข้าถึงได้
  3. ถ้าธุรกิจไม่ได้ใช้ Plex จริง ให้ถอนออก ไม่ต้องเสียเวลาดูแลโปรแกรมที่ไม่มีใครเป็นเจ้าของ
  4. ตรวจว่าบัญชีที่ใช้รันโปรแกรมเสริมบน NAS เข้าถึงโฟลเดอร์งานได้แค่ไหน ควรแยกให้เห็นเฉพาะโฟลเดอร์ที่จำเป็น
  5. ถ้าใช้ SiteGuard Server Edition หรือ Siemens Software Center ให้อัปเดตตามประกาศของผู้ผลิต
  6. เพิ่มขั้นตอนในรายการแพตช์ว่า ทุกเดือนต้องเทียบรายการช่องโหว่ใน KEV กับรายการซอฟต์แวร์ของบริษัท รวมถึงโปรแกรมที่ไม่ได้ซื้อผ่านฝ่ายจัดซื้อ

ถ้าทีมยังไม่มีวิธีเลือกว่าช่องโหว่ไหนต้องทำก่อน แนวคิดเลือกรายการที่ถูกโจมตีจริงก่อนอยู่ใน บทความเรื่องการจัดลำดับแพตช์ตามความเสี่ยง

งานที่ Enersys ทำ

เราพัฒนาและดูแลซอฟต์แวร์ธุรกิจมา 14 ปี ครอบคลุมระบบ ERP งาน AI และงานด้านข้อมูลส่วนบุคคลตาม PDPA ถ้าคุณอยากทำรายการว่าระบบงานและไฟล์ของบริษัทอยู่บนเครื่องไหน ใครเข้าถึงได้บ้าง และข้อมูลส่วนบุคคลชุดไหนจะได้รับผลกระทบถ้าเครื่องหนึ่งหลุด คุยกับทีม Enersys ได้

แหล่งข้อมูล

เลือกอ่านประเด็นที่เกี่ยวข้องกับบทความนี้

BeyondTrust Remote Support มีช่องโหว่ zero-day ถูกใช้โจมตีจริง CISA เร่งแก้คู่กับ Fortinet

วันที่ 15 ตุลาคม 2569 BeyondTrust เปิดเผย CVE-2026-102764 ช่องโหว่ระดับ Critical ใน Remote Support ที่กลุ่มผู้โจมตีใช้มาตั้งแต่ปลายสิงหาคม วันถัดมา CISA ใส่ช่องโหว่นี้และ CVE-2025-61624 ของ Fortinet เข้ารายการช่องโหว่ที่ถูกโจมตีจริง สรุปว่าบริษัทที่ใช้เครื่องมือรีโมตหรือไฟร์วอลล์ควรทำอะไรตอนนี้

อ่านบทความ

แพตช์ Windows เดือนตุลาคม 2569 ปิดช่องโหว่ที่ถูกโจมตีจริง ไฟล์แนบอาจผ่านคำเตือนไปได้

วันที่ 13 ตุลาคม 2569 Microsoft ออกแพตช์ประจำเดือนที่แก้ช่องโหว่มากกว่า 1,400 รายการ หนึ่งในนั้นคือ CVE-2026-96951 ใน Windows Shell ซึ่งถูกใช้โจมตีจริงแล้ว ช่องโหว่นี้ทำให้ไฟล์จากอีเมลหรืออินเทอร์เน็ตหลบ Mark of the Web ได้ สรุปว่าธุรกิจควรเร่งทำอะไรในสัปดาห์นี้

อ่านบทความ

แพตช์ไหนควรทำก่อน? เมื่อ CISA เปลี่ยนจากคะแนนความรุนแรงสู่การจัดลำดับตามความเสี่ยงจริง

CISA จะยุติ Weekly Vulnerability Bulletin วันที่ 28 กันยายน 2026 ธุรกิจไทยควรใช้โอกาสนี้ทบทวนวิธีเลือกงานแก้ช่องโหว่ โดยดูระบบที่ได้รับผลกระทบ การโจมตีจริง การเปิดรับจากภายนอก และความสำคัญต่อธุรกิจร่วมกัน

อ่านบทความ
ดูบทความทั้งหมดใน Insights

"Empowering Innovation,
Transforming Futures."

บอกเราว่างานส่วนไหนที่คุณต้องการปรับ