ข่าวสาร

แพตช์ Windows เดือนตุลาคม 2569 ปิดช่องโหว่ที่ถูกโจมตีจริง ไฟล์แนบอาจผ่านคำเตือนไปได้

วันที่ 13 ตุลาคม 2569 Microsoft ออกแพตช์ประจำเดือนที่แก้ช่องโหว่มากกว่า 1,400 รายการ หนึ่งในนั้นคือ CVE-2026-96951 ใน Windows Shell ซึ่งถูกใช้โจมตีจริงแล้ว ช่องโหว่นี้ทำให้ไฟล์จากอีเมลหรืออินเทอร์เน็ตหลบ Mark of the Web ได้ สรุปว่าธุรกิจควรเร่งทำอะไรในสัปดาห์นี้

15 ต.ค. 20266 นาทีMicrosoft Security Update Guide
MicrosoftWindowsPatch ManagementZero-DayCybersecurityPhishing

สมมติว่าฝ่ายบัญชีของคุณได้รับอีเมลจาก "ซัพพลายเออร์" แนบไฟล์ชื่อใบแจ้งหนี้เดือนตุลาคม พนักงานเปิดไฟล์ตามปกติ เพราะ Windows ไม่ได้แสดงคำเตือนอะไรเป็นพิเศษ

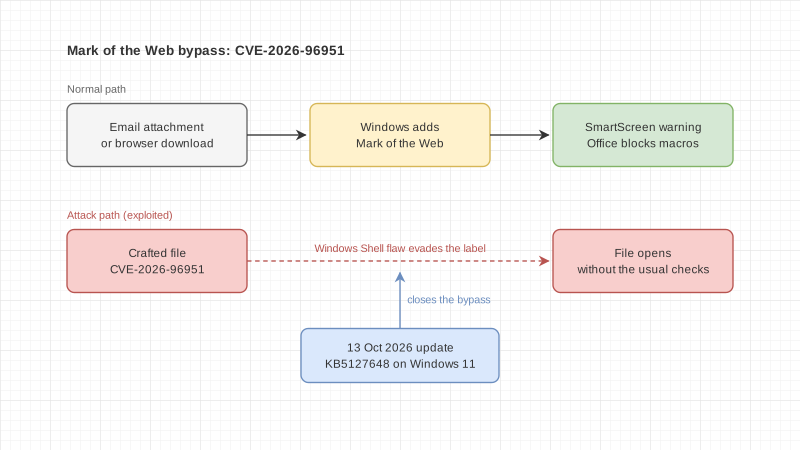
ปกติไฟล์ที่มาจากอินเทอร์เน็ตหรือไฟล์แนบในอีเมลจะมีป้ายกำกับที่ Windows ติดไว้ เรียกว่า Mark of the Web ป้ายนี้บอกระบบว่าไฟล์มาจากภายนอก แล้วแสดงคำเตือนหรือบล็อกมาโครใน Office ช่องโหว่ที่ Microsoft เพิ่งแก้ในเดือนนี้ทำให้ผู้โจมตีหลบป้ายนี้ได้ และมีการใช้โจมตีจริงแล้ว

เกิดอะไรขึ้น

วันที่ 13 ตุลาคม 2569 Microsoft ออกแพตช์ความปลอดภัยประจำเดือน (Patch Tuesday) รอบนี้แก้ช่องโหว่มากกว่า 1,400 รายการ Tenable นับได้ 1,407 รายการ ส่วน BleepingComputer นับได้ 1,411 รายการ โดยไม่รวม 348 รายการที่แก้ไปก่อนหน้าในเดือนเดียวกัน ตัวเลขต่างกันตามวิธีนับ แต่ทั้งสองแหล่งตรงกันว่ารอบนี้ใหญ่เป็นพิเศษ

ช่องโหว่ที่ควรสนใจก่อนคือ CVE-2026-96951 ใน Windows Shell ข้อมูลใน Security Update Guide ของ Microsoft ระบุว่า

  • ถูกใช้โจมตีจริงแล้ว (Exploitation Detected) แต่ไม่ได้เปิดเผยต่อสาธารณะก่อนออกแพตช์
  • คะแนน CVSS 3.1 อยู่ที่ 8.8 จัดระดับ Important
  • ผู้โจมตีที่ใช้ช่องโหว่นี้ได้สำเร็จจะหลบการป้องกันของ Mark of the Web ได้
  • วิธีโจมตีคือส่งไฟล์ที่สร้างขึ้นเฉพาะทางอีเมลหรือข้อความ หรือหลอกให้ผู้ใช้กดลิงก์ไปยังเว็บของผู้โจมตี ผู้โจมตีบังคับให้เปิดเองไม่ได้ ต้องอาศัยให้ผู้ใช้ลงมือ

วันเดียวกัน CISA หน่วยงานความมั่นคงไซเบอร์ของสหรัฐฯ เพิ่ม CVE-2026-96951 เข้ารายการช่องโหว่ที่ถูกโจมตีจริง (Known Exploited Vulnerabilities) และกำหนดให้หน่วยงานรัฐบาลกลางของสหรัฐฯ แก้ภายในวันที่ 16 ตุลาคม 2569 กำหนดนี้ไม่ได้บังคับธุรกิจไทย แต่บอกได้ว่าหน่วยงานด้านความปลอดภัยมองว่าเรื่องนี้เร่งด่วนแค่ไหน

อีกรายการที่ควรทราบคือ CVE-2026-108398 ใน .NET Framework ซึ่งเปิดเผยต่อสาธารณะก่อนมีแพตช์ ช่องโหว่นี้ทำให้ผู้โจมตีที่เข้าถึงเครื่องได้แล้วหลบ Windows Defender Application Control (WDAC) และรันโปรแกรมที่ไม่ได้รับอนุญาตได้ Microsoft ระบุว่ายังไม่พบการโจมตีจริง

ทำไมเรื่องนี้สำคัญกับธุรกิจไทย

ไฟล์แนบในอีเมลยังเป็นช่องทางหลักที่ผู้โจมตีใช้เข้าถึงองค์กร ทั้งใบแจ้งหนี้ปลอม ใบเสนอราคา และเอกสารสมัครงาน หลายบริษัทพึ่งคำเตือนของ Windows และการบล็อกมาโครของ Office เป็นด่านสุดท้ายก่อนพนักงานเปิดไฟล์ เอกสารของ Microsoft อธิบายว่า Office ตัดสินใจบล็อกมาโครในไฟล์จากอินเทอร์เน็ตโดยดูจาก Mark of the Web เป็นหลัก ถ้าป้ายนี้ถูกหลบได้ ด่านนั้นก็อ่อนลงทันที

ทีมไอทีหลายแห่งทยอยติดตั้งแพตช์แบบรอบเดือน หรือรอให้คนอื่นทดสอบก่อนสองถึงสามสัปดาห์ แนวทางนี้เหมาะกับแพตช์ทั่วไป แต่กับช่องโหว่ที่ถูกโจมตีอยู่แล้ว ช่วงรอนั้นคือช่วงที่เครื่องในบริษัทเปิดรับความเสี่ยงอยู่

อีกจุดที่มักหลุดคือเครื่องที่ไม่ได้รับแพตช์แล้ว Microsoft ระบุว่าแพตช์เดือนตุลาคม 2569 เป็นรอบสุดท้ายของ Windows 11 เวอร์ชัน 24H2 รุ่น Home และ Pro เราเขียนรายละเอียดเรื่องนี้ไว้ใน บทความเรื่องวงจรชีวิต Windows 11 24H2 เครื่องกลุ่มนี้ได้แพตช์รอบนี้ แต่ถ้ามีช่องโหว่ใหม่ในเดือนหน้าจะไม่ได้อีก
เช็กลิสต์สำหรับสัปดาห์นี้

  1. ติดตั้งแพตช์เดือนตุลาคม 2569 ให้เครื่องที่เปิดอีเมลและดาวน์โหลดไฟล์เป็นประจำก่อน เช่น ฝ่ายบัญชี จัดซื้อ HR และผู้บริหาร สำหรับ Windows 11 คือ KB5127648
  2. ตรวจจากระบบจัดการเครื่องว่ามีกี่เครื่องที่ติดตั้งสำเร็จแล้ว อย่าดูแค่ว่าส่งแพตช์ออกไปแล้ว เครื่องที่ปิดอยู่หรือพนักงานเลื่อนรีสตาร์ตจะยังไม่มีการป้องกันจากแพตช์นี้
  3. แยกรายชื่อเครื่องที่ใช้ Windows รุ่นหมดอายุหรือกำลังหมดอายุ แล้ววางแผนอัปเกรดหรือเปลี่ยนเครื่อง
  4. ทบทวนการตั้งค่าบล็อกมาโครจากอินเทอร์เน็ตใน Microsoft 365 Apps และการกรองไฟล์แนบที่อีเมลเกตเวย์ เพราะการป้องกันหลายชั้นช่วยได้ในวันที่ชั้นใดชั้นหนึ่งมีช่องโหว่
  5. ย้ำพนักงานสั้น ๆ ว่าไฟล์แนบที่ไม่ได้คาดไว้ให้ยืนยันกับผู้ส่งผ่านช่องทางอื่นก่อนเปิด โดยเฉพาะไฟล์ที่เกี่ยวกับการเงิน
  6. ถ้าใช้ WDAC หรือนโยบายควบคุมแอปพลิเคชัน ให้ติดตั้งอัปเดต .NET Framework ของเดือนนี้ด้วย

ถ้าทีมของคุณจัดลำดับแพตช์ไม่ทัน แนวคิดการเลือกทำช่องโหว่ที่ถูกโจมตีจริงก่อนอยู่ใน บทความเรื่องการจัดลำดับแพตช์ตามความเสี่ยง

งานที่ Enersys ทำ

เราพัฒนาและดูแลซอฟต์แวร์ธุรกิจมา 14 ปี ครอบคลุมระบบ ERP งาน AI และงานด้านข้อมูลส่วนบุคคลตาม PDPA ถ้าคุณต้องการคนช่วยดูว่าระบบงานหรือ ERP ของบริษัทพึ่งเครื่อง Windows รุ่นไหนอยู่บ้าง หรืออยากวางรอบการอัปเดตที่ไม่ทำให้งานหยุด คุยกับทีม Enersys ได้

แหล่งข้อมูล

เลือกอ่านประเด็นที่เกี่ยวข้องกับบทความนี้

BeyondTrust Remote Support มีช่องโหว่ zero-day ถูกใช้โจมตีจริง CISA เร่งแก้คู่กับ Fortinet

วันที่ 15 ตุลาคม 2569 BeyondTrust เปิดเผย CVE-2026-102764 ช่องโหว่ระดับ Critical ใน Remote Support ที่กลุ่มผู้โจมตีใช้มาตั้งแต่ปลายสิงหาคม วันถัดมา CISA ใส่ช่องโหว่นี้และ CVE-2025-61624 ของ Fortinet เข้ารายการช่องโหว่ที่ถูกโจมตีจริง สรุปว่าบริษัทที่ใช้เครื่องมือรีโมตหรือไฟร์วอลล์ควรทำอะไรตอนนี้

อ่านบทความ

Nextcloud ที่เปิดเอกสารด้วย Built-in CODE ถูกเจาะจริง ปิดแอปอย่างเดียวไม่พอ

วันที่ 23 ตุลาคม 2569 CISA เพิ่ม CVE-2026-110447 ในแอป Collabora Online Built-in CODE Server ของ Nextcloud เข้ารายการช่องโหว่ที่ถูกโจมตีจริง ผู้โจมตีรันคำสั่งบนเซิร์ฟเวอร์ได้โดยไม่ต้องล็อกอิน สรุปว่าบริษัทที่ใช้ Nextcloud เป็นที่เก็บไฟล์กลางควรตรวจอะไรในสัปดาห์นี้

อ่านบทความ

GitLab ออกแพตช์ช่องโหว่ระดับ 10.0: บริษัทที่ติดตั้ง GitLab เองควรเช็กอะไรภายในสัปดาห์นี้

วันที่ 21 ตุลาคม 2569 GitLab ออกแพตช์ 7 รุ่นพร้อมกัน แก้ช่องโหว่ 12 รายการ ตัวที่หนักที่สุดคือ CVE-2026-110264 คะแนน CVSS 10.0 ที่อาจเปิดทางให้คนที่ไม่ได้ล็อกอินรันโค้ดบนเซิร์ฟเวอร์ได้ GitLab.com แก้แล้ว แต่องค์กรที่ติดตั้ง GitLab เองต้องอัปเกรดเอง สรุปว่าควรตรวจอะไรและถามทีมพัฒนาอย่างไร

อ่านบทความ
ดูบทความทั้งหมดใน Insights

"Empowering Innovation,
Transforming Futures."

บอกเราว่างานส่วนไหนที่คุณต้องการปรับ