สมมติว่าฝ่ายขายของคุณเริ่มใช้แชตบอตตอบลูกค้าบนเว็บ ฝ่ายบัญชีใช้ AI สรุปใบแจ้งหนี้ และทีมไอทีกำลังทดลอง AI agent ที่ดึงข้อมูลลูกค้าจากระบบหลังบ้านมาร่างอีเมลให้ ทั้งหมดนี้แตะข้อมูลส่วนบุคคล แต่ที่ผ่านมายังไม่มีเอกสารจากหน่วยงานที่กำกับ PDPA ที่บอกตรง ๆ ว่า PDPA ใช้กับงานแบบนี้อย่างไร
ตอนนี้มีแล้ว
เกิดอะไรขึ้น
วันที่ 7 ตุลาคม 2569 สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) เผยแพร่เอกสาร "แนวทางการดำเนินการด้านการคุ้มครองข้อมูลส่วนบุคคลเกี่ยวกับการพัฒนาและการใช้งานเทคโนโลยีปัญญาประดิษฐ์" ฉบับ 1.0 บนเว็บไซต์ เป็นไฟล์ PDF ยาว 80 หน้า
หน้าปกระบุว่าออกโดยคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล อาศัยอำนาจตามมาตรา 16 (3) ของ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 และจัดทำโดย สคส. ร่วมกับสำนักงานพัฒนาธุรกรรมทางอิเล็กทรอนิกส์ (ETDA)
ก่อนหน้านี้ สคส. เปิดรับฟังความคิดเห็นต่อร่างแนวปฏิบัติเรื่องเดียวกันตั้งแต่เดือนกุมภาพันธ์ 2569 ฉบับนี้จึงเป็นเอกสารที่ผ่านขั้นร่างแล้ว ฐานเศรษฐกิจรายงานข่าวนี้เมื่อ 13 ตุลาคม และ Tilleke & Gibbins สรุปเป็นภาษาอังกฤษเมื่อ 14 ตุลาคม
เอกสารเขียนไว้ชัดว่าเป็นคำแนะนำ ไม่มีสภาพบังคับตามกฎหมาย และไม่ผูกพันในการพิจารณาความผิด แต่ตัว PDPA ที่แนวทางนี้อธิบายนั้นบังคับใช้อยู่แล้ว เอกสารนี้จึงบอกว่าหน่วยงานกำกับมองการใช้ AI ผ่านกฎหมายเดิมอย่างไร
สาระสำคัญ 5 ข้อจากบทสรุปผู้บริหาร
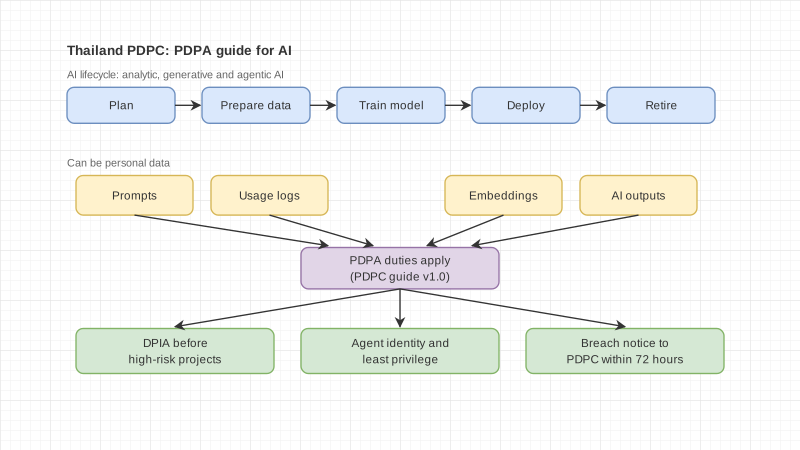
แนวทางครอบคลุม Analytic AI, Generative AI และ Agentic AI ตั้งแต่การวางแผน การเตรียมข้อมูล การฝึกโมเดล การนำไปใช้ จนถึงการยุติระบบ บทสรุปผู้บริหารสรุปไว้ 5 ข้อ
- ข้อมูลส่วนบุคคลใน AI มีหลายรูปแบบกว่าที่คุ้นเคย คำสั่งที่พิมพ์เข้าไป (prompt) บันทึกการใช้งาน (log) ข้อมูลที่แปลงเป็นเวกเตอร์ (embedding) และผลลัพธ์ที่ AI สร้าง ล้วนอาจเป็นข้อมูลส่วนบุคคลถ้ายังระบุตัวบุคคลได้ทางตรงหรือทางอ้อม โมเดลที่ฝึกด้วยข้อมูลส่วนบุคคลไม่ได้กลายเป็นข้อมูลนิรนามโดยอัตโนมัติ
- องค์กรต้องระบุให้ชัดว่าตนเป็นผู้ควบคุมหรือผู้ประมวลผลข้อมูลในแต่ละกิจกรรม โดยดูจากอำนาจตัดสินใจจริง ไม่ใช่ชื่อบทบาท และถ้าผู้ให้บริการ AI นำข้อมูลลูกค้าไปฝึกโมเดลของตัวเอง สถานะของผู้ให้บริการก็เปลี่ยนเป็นผู้ควบคุมข้อมูลอีกรายหนึ่ง
- ความยินยอมควรเป็นทางเลือกสุดท้าย องค์กรควรพิจารณาฐานทางกฎหมายตามมาตรา 24 หรือ 26 ให้ครบก่อน ถ้าใช้ฐานประโยชน์โดยชอบด้วยกฎหมายต้องทำ LIA ประกอบ เพราะถ้าพึ่งความยินยอมอย่างเดียว งานจึงสะดุดได้ทันทีเมื่อมีคนถอนความยินยอม
- โครงการ AI ที่มีความเสี่ยงสูง เช่น การตัดสินใจอัตโนมัติที่กระทบสิทธิของบุคคล หรือการใช้ข้อมูลอ่อนไหวฝึกโมเดล ควรประเมินผลกระทบ (DPIA) ก่อนเริ่ม พร้อมมาตรการเฉพาะทาง เช่น ตัวกรองขาเข้าและขาออก (guardrails) การจำกัดสิทธิ์ของ AI agent และระบบบันทึกที่ตรวจย้อนได้
- องค์กรต้องตอบสนองสิทธิของเจ้าของข้อมูล แม้เทคโนโลยีจะซับซ้อนก็ตาม การลบข้อมูลออกจากโมเดลทำได้ยากในทางเทคนิค แต่ไม่ได้ยกเว้นหน้าที่ตามกฎหมาย องค์กรควรออกแบบให้ลบได้ เช่น แยกข้อมูลไว้ในระบบค้นเอกสาร (RAG) และกรองผลลัพธ์ไว้ระหว่างรอปรับปรุงโมเดล