จาก "สร้างความตระหนัก" สู่ "Privacy in Action"
งาน Data Privacy Day 2026 ที่จัดโดย สคส. (สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล) ส่งสัญญาณชัดเจน: ธีมปีนี้คือ "Privacy in Action" — หมดยุคแค่รับรู้ว่ามี PDPA ต้องปฏิบัติจริงและพิสูจน์ได้ว่าทำตาม
ตัวเลขที่ สคส. เปิดเผย ณ เดือนกุมภาพันธ์ 2026:
- เรื่องร้องเรียนสะสม 2,672 เรื่อง
- 8 คำสั่งปรับทางปกครอง ใน 5 คดี
- ค่าปรับรวม 21.5 ล้านบาท (ประมาณ USD 654,690)
- ภาคที่ถูกตรวจเข้ม: e-commerce, healthcare, telecom, หน่วยงานภาครัฐ
Eagle Eye Crawler — ระบบตรวจจับอัตโนมัติที่เปลี่ยนเกม
สิ่งที่หลายองค์กรยังไม่รู้คือ สคส. ไม่ได้รอให้มีคนร้องเรียนอีกต่อไป แต่ใช้ Eagle Eye Crawler เข้า crawl เว็บไซต์ขององค์กรแบบ proactive — ตรวจสอบว่า:
- มี cookie consent ที่ถูกต้องหรือไม่
- มี privacy policy ครบถ้วนหรือไม่
- เก็บข้อมูลเกินความจำเป็นหรือไม่
- มีระบบรับ Data Subject Request (DSR) หรือไม่
องค์กรที่เว็บไซต์ยังขึ้น cookie โดยไม่ถาม consent หรือ privacy policy ไม่อัปเดต มีโอกาสถูก flag ก่อนที่จะมีคนร้องเรียนด้วยซ้ำ
AI Governance — กฎใหม่ที่กำลังมา
หนึ่งในประเด็นสำคัญที่สุดของปี 2026 คือ แนวปฏิบัติการคุ้มครองข้อมูลส่วนบุคคลสำหรับ AI ที่ สคส. กำลังร่างอยู่ สาระสำคัญที่คาดว่าจะครอบคลุม:
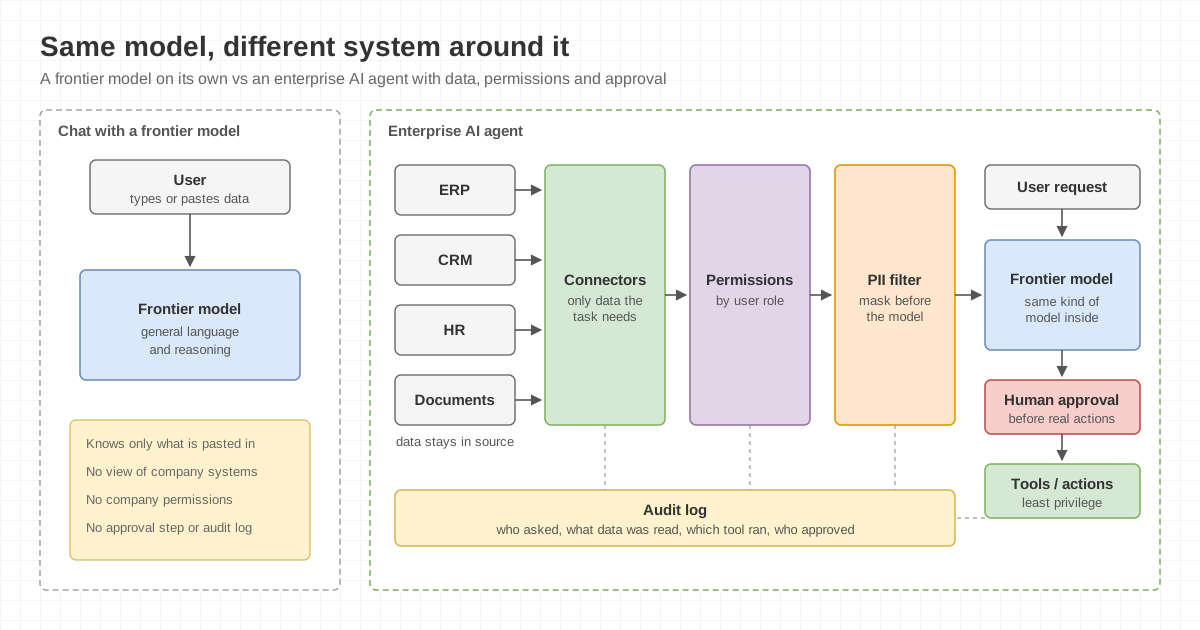
องค์กรที่ใช้ AI ถือเป็น Data Controller
ถ้าองค์กรใช้ AI ที่ประมวลผลข้อมูลส่วนบุคคล ไม่ว่าจะเป็นการวิเคราะห์ลูกค้า, resume screening, credit scoring หรือ chatbot ที่เก็บข้อมูลผู้ใช้ — ต้องปฏิบัติตาม PDPA ในฐานะ Data Controller เต็มรูปแบบ
ต้องทำ Data Protection Impact Assessment (DPIA)
การใช้ AI กับข้อมูลส่วนบุคคล โดยเฉพาะการตัดสินใจอัตโนมัติ (automated decision-making) ถูกจัดว่าเป็น high-risk processing ที่ต้องทำ DPIA ก่อนเริ่มใช้งาน
Explainability ไม่ใช่ตัวเลือก
เจ้าของข้อมูลมีสิทธิ์รู้ว่า AI ตัดสินใจบนพื้นฐานอะไร สำหรับระบบ AI ที่มีผลกระทบต่อบุคคล (เช่น การปฏิเสธสินเชื่อ การไม่ผ่านการคัดเลือก) ต้องอธิบายเหตุผลได้
Cross-Border Data Transfer เข้มขึ้น
อีกเรื่องที่ต้องระวังคือ การส่งข้อมูลข้ามประเทศ ซึ่ง สคส. กำลังเข้มงวดขึ้น:
- ต้องทำ Transfer Impact Assessment (TIA) ก่อนส่งข้อมูลออกนอกประเทศ
- ประเทศปลายทางต้องมี มาตรฐานคุ้มครองข้อมูลที่เพียงพอ
- ถ้าใช้ cloud service ต่างประเทศ (AWS, GCP, Azure) ต้องมั่นใจว่ามี Standard Contractual Clauses (SCC) หรือมาตรการคุ้มครองอื่นที่เหมาะสม
สำหรับองค์กรที่ใช้ AI API จากต่างประเทศ (เช่น OpenAI, Anthropic) นี่เป็นเรื่องที่ต้องตรวจสอบด่วน — ข้อมูลที่ส่งไป process ผ่าน API ถือเป็นการส่งข้อมูลข้ามประเทศ
Trustmark — มาตรฐานใหม่ที่องค์กรควรเตรียมตัว
สคส. กำลังพัฒนา PDPA Trustmark ซึ่งเป็น certification สำหรับองค์กรที่ปฏิบัติตาม PDPA ครบถ้วน แม้ยังไม่บังคับ แต่จะเป็น competitive advantage สำหรับองค์กรที่ทำ B2B หรือทำงานกับภาครัฐ
5 สิ่งที่ต้องทำก่อนสิ้นปี 2026
- ตรวจสอบ cookie consent และ privacy policy — ให้มั่นใจว่า Eagle Eye Crawler จะไม่ flag
- จัดระบบ DSR — ต้องตอบภายใน 30 วัน มีกระบวนการชัดเจน
- ทำ DPIA สำหรับระบบ AI — ทุกระบบที่ประมวลผลข้อมูลส่วนบุคคลแบบอัตโนมัติ
- ตรวจสอบ cross-border data flow — รู้ว่าข้อมูลไปไหนบ้าง มีมาตรการคุ้มครองอะไร
- แต่งตั้ง DPO (ถ้ายังไม่มี) — Data Protection Officer ที่ดูแลเรื่อง compliance อย่างต่อเนื่อง
Enersys ช่วยเรื่อง PDPA Compliance อย่างไร
PrivacyHub ของ Enersys ครอบคลุมทั้ง consent management, DSR automation, DPIA template, data mapping และ breach notification — ออกแบบมาสำหรับองค์กรไทยโดยเฉพาะ รองรับทั้ง PDPA และเตรียมพร้อมสำหรับ AI governance guidelines ที่กำลังจะมา
สำหรับองค์กรที่ใช้ AI อยู่แล้วหรือกำลังจะเริ่มใช้ Enersys ช่วยทำ gap analysis ระหว่าง PDPA กับการใช้ AI ในปัจจุบัน และวาง roadmap ให้ comply ก่อนที่กฎใหม่จะบังคับใช้
แหล่งอ้างอิง: Tilleke & Gibbins: Thailand's Data Privacy Day 2026 | PIM Legal: PDPA Enforcement 2026 | Hogan Lovells: Thailand Ramps Up Enforcement | Security Scientist: PDPA Compliance 2026