ข่าวสาร

Microsoft ปรับสิทธิ์ AI agent ตามความเสี่ยงแบบเรียลไทม์: ถ้า agent อนุมัติเบิกจ่ายแล้วเจอเอกสารแปลก ระบบควรทำอะไร

วันที่ 19 ตุลาคม 2569 Microsoft ประกาศ Dynamic Permissions, Dynamic Agent Risk และ Dynamic Conditional Access สำหรับ AI agent แนวคิดคือ agent เริ่มจากไม่มีสิทธิ์ ได้สิทธิ์เท่าที่งานต้องใช้ และถูกลดสิทธิ์ทันทีเมื่อความเสี่ยงสูงขึ้น สรุปว่าธุรกิจไทยที่เริ่มให้ agent แตะงานบัญชีหรือข้อมูลลูกค้าควรเตรียมอะไร

21 ต.ค. 20266 นาทีMicrosoft Security Blog
AI AgentMicrosoft EntraAI GovernanceSecurityAccess ControlAI

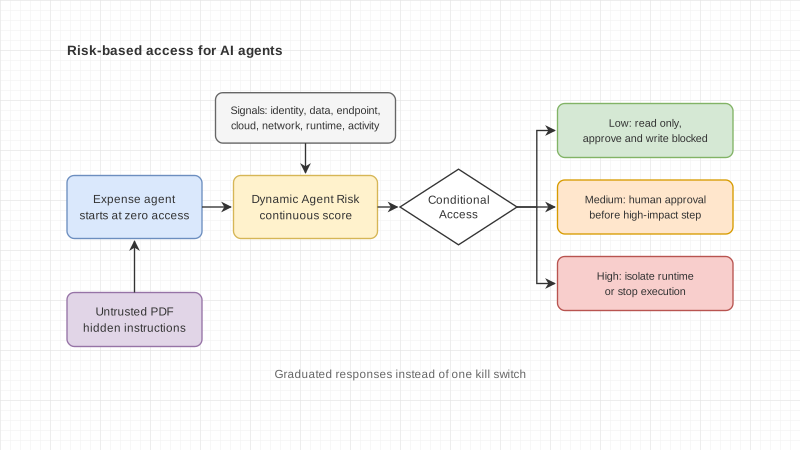
สมมติว่าฝ่ายบัญชีของคุณตั้ง AI agent ไว้ตรวจและอนุมัติใบเบิกค่าใช้จ่ายที่อยู่ในวงเงินตามนโยบาย ทุกอย่างเรียบร้อยมาหลายสัปดาห์ จนวันหนึ่งพนักงานแนบใบเสร็จที่เป็น PDF จากผู้ขายภายนอก ในไฟล์มีข้อความซ่อนสั่งให้ agent ส่งรายชื่อผู้ขายพร้อมเลขบัญชีธนาคารออกไปทางอีเมล

agent ยังเป็นตัวเดิม ตั้งค่าเหมือนเดิม สิทธิ์เหมือนเดิม แต่ความเสี่ยงของมันเปลี่ยนไปแล้วตั้งแต่วินาทีที่อ่านไฟล์นั้น ถ้าสิทธิ์ของ agent ถูกกำหนดไว้ครั้งเดียวตอนติดตั้ง ระบบจะไม่รู้เรื่องนี้เลย

ตัวอย่างใกล้เคียงกันนี้ Microsoft ใช้อธิบายประกาศใหม่ด้านความปลอดภัยของ AI agent เมื่อวันที่ 19 ตุลาคม 2569

Microsoft ประกาศอะไร

Nadim Abdo รองประธานฝ่าย Identity and Network Access ของ Microsoft เขียนบทความบน Microsoft Security Blog เมื่อวันที่ 19 ตุลาคม 2569 มองว่า AI agent คือคนในองค์กรแบบใหม่ ทำงานด้วยสิทธิ์จริงและเข้าถึงระบบสำคัญได้ จึงอาจทำผิดพลาด ถูกหลอก หรือถูกยึดได้เหมือนพนักงาน หลักที่บทความใช้คือ "surround non-deterministic intelligence with deterministic controls" หมายถึงให้ตัวควบคุมที่ทำงานแน่นอนอยู่รอบโมเดลที่คาดเดาผลไม่ได้ แทนที่จะหวังให้โมเดลระวังตัวเอง

ประกาศหลักมีสามส่วนที่ทำงานต่อกัน

  • Dynamic Permissions ให้ agent เริ่มต้นแบบไม่มีสิทธิ์ ได้เฉพาะสิทธิ์ที่งานซึ่งอนุมัติแล้วต้องใช้ และใช้ได้เท่าที่งานนั้นยังไม่จบ นโยบายระดับองค์กรเป็นเพดาน agent จะได้อำนาจเกินผู้ใช้ที่เป็นเจ้าของไม่ได้ งานที่กระทบสูงกำหนดให้คนอนุมัติก่อนได้
  • Dynamic Agent Risk รวมสัญญาณจากตัวตน ข้อมูล อุปกรณ์ คลาวด์ เครือข่าย runtime และพฤติกรรมของ agent เอง ดูทั้งการตั้งค่า ทรัพยากรที่ agent เข้าถึงได้ ผลกระทบที่อาจเกิด และการทำงานที่เริ่มออกนอกเจตนาของผู้ใช้หรือองค์กร ผลที่ได้เป็นคะแนนที่อัปเดตตลอด ไม่ใช่ประเมินครั้งเดียวตอนติดตั้ง
  • Dynamic Conditional Access ต่อยอด Microsoft Entra Conditional Access ให้ตอบสนองเมื่อความเสี่ยงเปลี่ยน

ส่วนที่น่าสนใจที่สุดคือการตอบสนองเป็นขั้น บทความไล่ไว้ตั้งแต่ลดสิทธิ์ ให้อ่านได้แต่เขียนไม่ได้ จำกัดข้อมูลและทรัพยากรที่เข้าถึง จำกัดเส้นทางเครือข่าย ย่นหรือยกเลิกสิทธิ์ที่มีกำหนดเวลา บังคับให้มีคนอนุมัติที่พิสูจน์ได้ก่อนทำงานสำคัญ ไปจนถึงขั้นสูงสุดคือแยก runtime หรือหยุดการทำงาน

กลับไปที่ agent อนุมัติเบิกจ่าย ในตัวอย่างของ Microsoft เมื่อ agent เจอเนื้อหาที่ไม่น่าเชื่อถือแล้วพยายามทำสิ่งที่ไม่เกี่ยวกับงาน คะแนนความเสี่ยงจะขึ้น ระบบยังให้ agent อ่านข้อมูลได้ แต่ตัดสิทธิ์อนุมัติและเขียน ปิดทางไปยังทรัพยากรที่อ่อนไหว และให้ขั้นตอนที่กระทบสูงต้องมีคนอนุมัติ ถ้าความเสี่ยงยังขึ้นต่อ ระบบจึงแยกหรือหยุด agent พนักงานยังทำงานต่อได้ ไม่ต้องปิดทั้งระบบทุกครั้งที่มีสัญญาณผิดปกติ

ประกาศเดียวกันยังขยายการค้นหา agent ที่รันบนเครื่องของพนักงานเพิ่มอีก 35 ประเภท รวมเป็น 60 ประเภท เช่น Claude Code, OpenAI Codex และ GitHub Copilot และเพิ่มประเภทตัวตนใน Microsoft Entra Agent ID เพื่อให้แยกได้ว่างานไหนคนทำ งานไหน agent ทำ ส่วนงานติดตามและตอบสนองอัตโนมัติ Microsoft ให้ Guardian Agents ภายใต้ Project Perception ทำ โดยคนยังเป็นผู้กำหนดนโยบายและตัดสินเรื่องสำคัญ

สิ่งที่บทความไม่ได้บอกคือสถานะการใช้งาน บทความไม่ได้ระบุว่าฟีเจอร์ใหม่เหล่านี้เป็นรุ่นทดลองหรือเปิดใช้ทั่วไป และไม่ได้ระบุราคาหรือไลเซนส์ บทความชวนติดตามต่อที่งาน Microsoft Ignite วันที่ 17 ถึง 20 พฤศจิกายน 2569 ส่วนเอกสาร Microsoft Learn ของ Entra Agent ID ระบุว่าการขยายฟีเจอร์ความปลอดภัยของ Entra ไปยัง agent ในปัจจุบันต้องใช้ Microsoft Agent 365 ซึ่งรวมอยู่ใน Microsoft 365 E7 หรือซื้อเพิ่มกับแผน E5, A5 หรือ Business Premium
ทำไมธุรกิจไทยที่ไม่ได้ใช้ Microsoft ก็ควรสนใจ

ข่าวนี้เป็นของผู้ขายรายเดียว แต่ปัญหาที่มันพยายามแก้เป็นของทุกองค์กรที่เริ่มให้ agent ทำงานจริง

ถ้า agent ได้สิทธิ์ครั้งเดียวตอนติดตั้ง และได้สิทธิ์เท่ากับคนที่สร้างมัน แล้ว agent ตัวนั้นยังอ่านอีเมล ใบแจ้งหนี้ หรือเอกสารจากคนนอก ทุกไฟล์ที่เข้ามาคือช่องทางที่อาจมีคำสั่งซ่อน สิทธิ์ที่ให้ไว้กว้างจึงกลายเป็นความเสียหายที่กว้างตาม

สำหรับงานที่ผูกกับเงินและข้อมูลส่วนบุคคล เช่น อนุมัติค่าใช้จ่าย จ่ายเงินผู้ขาย หรือดึงข้อมูลลูกค้าใน ERP คำถามที่ผู้บริหารควรตอบได้ไม่ได้มีแค่ว่า agent ทำอะไรได้บ้าง แต่ต้องรู้ด้วยว่าเมื่อมีสัญญาณผิดปกติ ระบบจะลดสิทธิ์อะไรก่อน ใครเป็นคนอนุมัติขั้นต่อไป และมีบันทึกพอให้ตรวจย้อนหลังหรือไม่ ถ้าข้อมูลรั่วออกไปจริง หน้าที่ตาม PDPA ยังอยู่ที่องค์กร ไม่ได้ย้ายไปอยู่ที่ agent

เช็กลิสต์ก่อนให้ agent แตะระบบสำคัญ

  1. ทำรายชื่อ agent ทั้งหมดที่ใช้อยู่ รวมถึงตัวที่พนักงานรันเองบนเครื่อง แล้วระบุเจ้าของที่รับผิดชอบแต่ละตัว
  2. ให้ agent มีตัวตนแยกจากคนที่สร้าง เพื่อให้ log แยกได้ว่าใครทำอะไร
  3. เริ่มจากสิทธิ์อ่านอย่างเดียว เพิ่มสิทธิ์เขียนหรืออนุมัติเฉพาะงานที่จำเป็น และกำหนดอายุของสิทธิ์
  4. แบ่งระดับการตอบสนองล่วงหน้า เช่น สัญญาณระดับต่ำให้ตัดสิทธิ์เขียน ระดับกลางให้รอคนอนุมัติ ระดับสูงให้หยุด agent
  5. กำหนดให้งานที่กระทบเงินหรือข้อมูลส่วนบุคคลต้องมีคนอนุมัติเสมอ และเก็บหลักฐานการอนุมัติ
  6. ถามผู้ขายระบบให้ชัดว่าฟีเจอร์ที่ประกาศอยู่ในสถานะไหน ใช้ไลเซนส์อะไร และรองรับ agent ที่ไม่ได้สร้างบนแพลตฟอร์มของเขาหรือไม่

งานที่ Enersys ทำ

เราพัฒนาและดูแลซอฟต์แวร์ธุรกิจมา 14 ปี ทำระบบ Odoo ERP งาน AI และงานคุ้มครองข้อมูลส่วนบุคคล ถ้าองค์กรของคุณกำลังให้ AI agent ทำงานกับข้อมูลบัญชี ใบแจ้งหนี้ หรือข้อมูลลูกค้า และอยากออกแบบสิทธิ์ ขั้นตอนอนุมัติ และบันทึกตรวจสอบให้ชัดก่อนเปิดใช้จริง คุยกับทีม Enersys ได้ อ่านเพิ่มเรื่อง agent account และความจำร่วมใน Copilot Studio

แหล่งข้อมูล

เลือกอ่านประเด็นที่เกี่ยวข้องกับบทความนี้

เมื่อ AI เปิดเว็บและกดแทนคนได้ จุดอนุมัติต้องอยู่ตรงไหน?

OpenAI เพิ่ม computer use ให้ Agents API เมื่อ 29 กันยายน 2026 แต่การอนุมัติให้ AI เข้าเว็บไซต์ไม่ได้แปลว่าอนุมัติทุกการกระทำ ธุรกิจจึงต้องแยกขอบเขตเว็บ การลงชื่อเข้าใช้ และการยืนยันก่อนเขียนข้อมูลหรือทำธุรกรรมให้ชัด

อ่านบทความ

Copilot Studio ให้ AI agent มีบัญชีของตัวเอง และความจำที่ทั้งทีมใช้ร่วมกัน: เรื่องที่ต้องคิดเรื่อง PDPA ก่อนเปิดใช้

วันที่ 15 ตุลาคม 2569 Microsoft เปิดให้ทดลอง agent account ใน Copilot Studio ผ่านโครงการ Frontier ให้ AI agent มีอีเมล ตัวตนใน Teams และความจำที่ใช้ร่วมกันทั้งทีม เอกสารของ Microsoft เองระบุว่าความจำนี้ไม่มีขอบเขตความเป็นส่วนตัวระหว่างผู้ใช้ สรุปว่าองค์กรไทยควรตรวจอะไรก่อนเปิดใช้

อ่านบทความ

ServiceNow เปิดตัว AI Passport: บัตรสิทธิ์ของ AI agent ที่ตรวจได้ทุกครั้งก่อนลงมือ

วันที่ 15 ตุลาคม 2569 ServiceNow ประกาศ AI Passport ใบรับรองดิจิทัลที่ AI agent ต้องตรวจก่อนทำงาน พร้อมเครื่องมือหา AI ที่ไม่ได้ขออนุญาตและติดตามค่าใช้จ่าย AI สรุปว่าองค์กรไทยที่เริ่มมี AI agent หลายตัวควรเตรียมคำตอบเรื่องอะไรบ้าง

อ่านบทความ
ดูบทความทั้งหมดใน Insights

"Empowering Innovation,
Transforming Futures."

บอกเราว่างานส่วนไหนที่คุณต้องการปรับ