อีเมลจากผู้ขายแจ้งว่าเปลี่ยนบัญชีธนาคารแล้ว และขอให้โอนใบแจ้งหนี้รอบนี้ไปบัญชีใหม่ คุณจะตรวจสอบจากเบอร์โทรที่แนบมากับอีเมล หรือใช้ข้อมูลติดต่อที่บริษัทบันทึกไว้ก่อนหน้านี้?
คำตอบควรเป็นเบอร์เดิมที่ตรวจสอบไว้แล้ว การเปลี่ยนบัญชีรับเงินเป็นคำขอที่กระทบเงินจริง อย่าแก้ข้อมูลผู้ขายหรือปล่อยจ่ายจากข้อความฉบับเดียว แม้ชื่อผู้ส่ง รูปแบบเอกสาร หรือถ้อยคำจะดูคุ้นเคยก็ตาม
รายงานวันที่ 8 ตุลาคม 2569 ของ OpenAI เล่าถึงปฏิบัติการที่สร้างตัวตนหรือองค์กรบังหน้า 2 กรณี โดยใช้โมเดลของบริษัทควบคู่กับวิธีการแบบเดิม กลุ่มที่ OpenAI ระบุว่ามาจากรัสเซียและอิหร่านใช้โมเดลช่วยทำงานหลายอย่าง เช่น ร่างบทความ ความเห็นบนสื่อสังคม และรายงานภายใน บางส่วนของปฏิบัติการยังเกี่ยวข้องกับเอกสารหรือเสียงปลอม อ่านรายงานของ OpenAI
OpenAI ระบุด้วยว่าคำกล่าวอ้างในรายงานภายในของผู้ปฏิบัติการเกี่ยวกับผลกระทบไม่ควรเชื่อตามนั้นทั้งหมด และบางเนื้อหาที่พวกเขาอ้างว่าเผยแพร่ก็ไม่พบจากแหล่งข้อมูลสาธารณะ รายงานนี้พูดถึงปฏิบัติการแอบอ้างทางข้อมูล ไม่ใช่คดีเปลี่ยนบัญชีผู้ขายหรือเหตุการณ์ในไทย จึงไม่ควรนำไปสรุปว่าคำขอชำระเงินทุกฉบับมาจาก AI
แต่กรณีนี้เตือนให้เห็นว่า ชื่อผู้ส่งและข้อความที่อ่านลื่นไม่ใช่หลักฐานยืนยันตัวตนของผู้ขอ ธุรกิจจึงควรวางขั้นตอนตรวจสอบสำหรับคำขอที่เปลี่ยนผู้รับเงินไว้ล่วงหน้า
ตรวจคำขอเปลี่ยนบัญชีอย่างไร
คำแนะนำของ FBI Internet Crime Complaint Center (IC3) สำหรับกรณีอีเมลปลอมแอบอ้างผู้บริหารและคำขอโอนเงิน ระบุให้ยืนยันคำขอผ่านช่องทางอื่น โดยโทรหาผู้ขายจากเบอร์ในรายชื่อผู้ติดต่อที่มีอยู่ ไม่ใช้เบอร์ที่ผู้ส่งแนบมาในข้อความเดียวกัน และให้มีผู้อนุมัติสองคนสำหรับการโอนที่มีความเสี่ยง เช่น บัญชีใหม่หรือผู้รับเงินรายใหม่ อ่านคำแนะนำ IC3
ธุรกิจนำหลักการนี้มาใช้ได้เป็นขั้นตอนสั้น ๆ
- พักการแก้ข้อมูลและการจ่ายเงิน จนกว่าจะตรวจคำขอได้ อย่าใช้การตอบกลับในอีเมลเดิมเป็นการยืนยัน
- โทรกลับช่องทางที่มีอยู่ก่อนแล้ว ใช้เบอร์จากทะเบียนผู้ขายหรือรายชื่อที่ผู้รับผิดชอบดูแล ไม่ใช้เบอร์หรือลิงก์ในข้อความที่ขอเปลี่ยนบัญชี
- ให้คนอีกคนตรวจและอนุมัติ โดยเฉพาะเมื่อเพิ่มผู้ขายใหม่ เปลี่ยนเลขบัญชี หรือยอดเกินวงเงินที่บริษัทกำหนด คนที่แก้ข้อมูลไม่ควรเป็นคนเดียวกับผู้ปล่อยจ่าย
- เก็บหลักฐานการยืนยัน เช่น ผู้ที่บริษัทติดต่อ ช่องทาง วันที่ ผู้ตรวจสอบ และผู้อนุมัติ เพื่อให้ทีมการเงินย้อนดูได้หากเกิดข้อสงสัย
ตอนเริ่มใช้งาน ให้กำหนดเบอร์และผู้ติดต่อที่ใช้ยืนยันการเปลี่ยนบัญชีตั้งแต่ตอนขึ้นทะเบียนผู้ขาย ทบทวนข้อมูลเมื่อผู้ประสานงานเปลี่ยน และซ้อมขั้นตอนกับทีมจัดซื้อ บัญชี และผู้อนุมัติการจ่ายเงิน การโทรกลับก็ยังไม่ใช่หลักประกัน หากรายชื่อผู้ติดต่อเดิมล้าสมัยหรือถูกแก้โดยไม่มีการตรวจสอบ
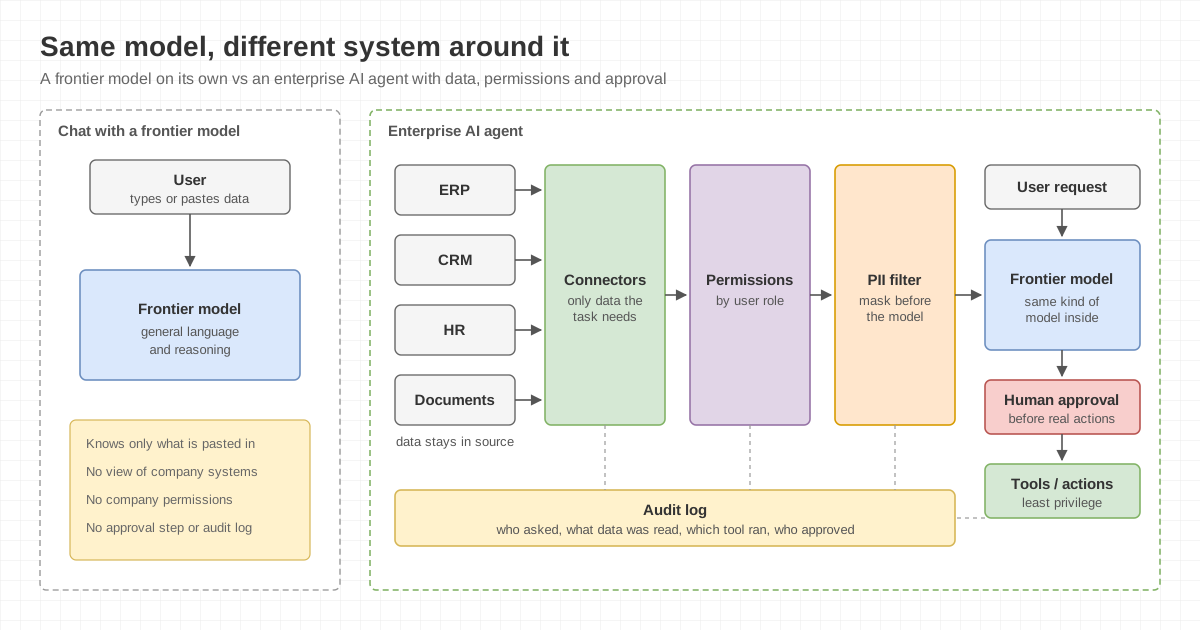
สำหรับระบบ ERP ขั้นตอนนี้ควรสะท้อนอยู่ในสิทธิ์แก้ไขข้อมูลผู้ขายและลำดับอนุมัติ ไม่ใช่ฝากไว้กับความจำของพนักงาน ระบบช่วยเก็บประวัติและบังคับให้มีผู้อนุมัติเพิ่มได้ แต่ต้องกำหนดสิทธิ์และผู้รับผิดชอบให้ตรงกับวิธีทำงานจริง
ลองหยิบคำขอเปลี่ยนบัญชีผู้ขายล่าสุดมาทบทวนกับทีมดูว่า หากผู้ส่งอีเมลไม่ใช่คนที่อ้างว่าเป็น ใครจะเป็นคนโทรกลับ และใครมีสิทธิ์หยุดการจ่ายเงินได้?
แหล่งข้อมูล: Disrupting AI-enabled “false front” operations, OpenAI, 8 October 2026, Increase in W-2 Phishing Campaigns, FBI Internet Crime Complaint Center, 21 February 2018
ภาพประกอบสร้างด้วย AI แสดงพนักงานสำนักงานกำลังตรวจคำขอและโทรกลับจากข้อมูลติดต่อที่มีอยู่ ไม่ใช่ภาพพนักงานหรือเหตุการณ์จริงของ Enersys หรือลูกค้า