สมมติว่าบริษัทของคุณใช้ระบบ CRM หรือระบบบัญชีแบบ SaaS มาหลายปี ปีนี้ผู้ขายเพิ่มฟีเจอร์ AI สรุปข้อมูลลูกค้าและแนะนำวงเงินให้อัตโนมัติ ทีมขายชอบ เพราะทำงานเร็วขึ้น แต่ไม่มีใครในบริษัทจดไว้ว่าฟีเจอร์นี้ใช้โมเดลอะไร ส่งข้อมูลไปที่ไหน และถ้าแนะนำผิดใครเป็นคนรับผิดชอบ
ธนาคารกลางสิงคโปร์เพิ่งตอบคำถามนี้แทนสถาบันการเงินในประเทศของเขาแล้ว คำตอบสั้น ๆ คือ บริษัทที่ใช้ยังต้องรับผิดชอบเอง
เกิดอะไรขึ้น
วันที่ 7 ตุลาคม 2569 Monetary Authority of Singapore (MAS) ออกแนวทาง Guidelines on Artificial Intelligence Risk Management สำหรับสถาบันการเงิน หลังเปิดรับฟังความเห็นตั้งแต่ 13 พฤศจิกายน 2568 ถึง 31 มกราคม 2569 พร้อมเอกสารตอบความเห็นที่อธิบายว่าปรับอะไรไปบ้าง
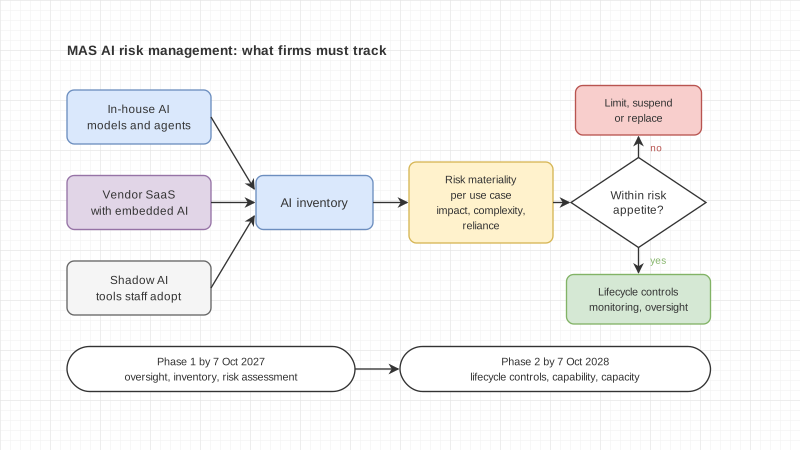
แนวทางนี้ใช้กับสถาบันการเงินทุกแห่งและ AI ทุกรูปแบบ แต่ให้แต่ละแห่งปรับวิธีทำตามขนาดและความเสี่ยงของการใช้ AI ของตัวเอง มีผลวันที่ 7 ตุลาคม 2570 และแบ่งเป็นสองระยะ
- ภายใน 7 ตุลาคม 2570 ต้องมีกรอบการกำกับดูแลความเสี่ยงจาก AI มีขั้นตอนค้นหาและทำบัญชี AI และประเมินระดับความเสี่ยงของแต่ละการใช้งาน
- ภายใน 7 ตุลาคม 2571 ต้องใช้การควบคุมตลอดวงจรชีวิต AI ครบทุกการใช้งาน และมีคนกับความสามารถเพียงพอ
MAS ระบุเพิ่มว่า การใช้งานที่ความเสี่ยงสูงไม่ควรรอจนครบกำหนด 24 เดือน ควรเริ่มควบคุมให้เร็วที่สุด
ประเด็นที่น่าสนใจกว่าตัวเลขวันที่
AI ของผู้ขายก็ต้องนับ
MAS ให้นับรวม AI ที่ซื้อมาจากภายนอก รวมถึง AI ที่ฝังอยู่ในบริการของผู้ขายแม้จะไม่ได้ขายในชื่อ "AI" ตัวอย่างที่ MAS ยกเองคือ ฟีเจอร์ AI ในซอฟต์แวร์แบบ SaaS ที่ใช้ดึงข้อมูลไปประกอบการตัดสินใจทางธุรกิจ
MAS ยอมรับว่าการหา AI ที่แฝงอยู่ทั้งหมดทำได้ยาก จึงกำหนดขั้นต่ำไว้ว่า อย่างน้อยต้องค้นหา AI ที่ฝังอยู่ในบริการของผู้ขายรายสำคัญ และความยากไม่ใช่เหตุผลที่จะตัด AI ที่พนักงานแอบใช้กันเอง (shadow AI) ออกจากการค้นหา
ใช้ของคนอื่น ก็ยังรับผิดชอบเอง
เมื่อสถาบันการเงินเลือกใช้ AI ของผู้ขาย ความรับผิดชอบต่อผลที่เกิดกับลูกค้ายังอยู่ที่สถาบันการเงิน ถ้าผู้ขายไม่เปิดเผยข้อมูลพอ อาจใช้ใบรับรองหรือการประเมินจากบุคคลที่สามที่เป็นอิสระแทนได้ แต่ MAS เขียนชัดว่าการที่ผู้ขายยืนยันเองอย่างเดียวไม่พอ และถ้าความเสี่ยงเกินที่รับได้ ควรพิจารณาจำกัด หยุด หรือเปลี่ยนบริการ
สัญญากับผู้ขายก็ต้องเปิดทางให้ทราบเมื่อผู้ขายเปลี่ยนโมเดลหรือปรับ AI ในแบบที่อาจกระทบผลการทำงาน ตามระดับความเสี่ยงของการใช้งานนั้น
ประเมินความเสี่ยงราย use case ไม่ใช่รายโมเดล
MAS ให้ประเมินระดับความเสี่ยงที่ระดับการใช้งาน โดยดูสามมิติคือ ผลกระทบ ความซับซ้อน และการพึ่งพา โมเดลเดียวกันอาจได้คะแนนต่างกัน ถ้าใช้งานหนึ่งทำงานอัตโนมัติ อีกงานมีคนตรวจทุกครั้ง ส่วนองค์กรที่ยังไม่คุ้นกับเทคโนโลยีนั้นก็ควรให้คะแนนความซับซ้อนสูงไว้ก่อน