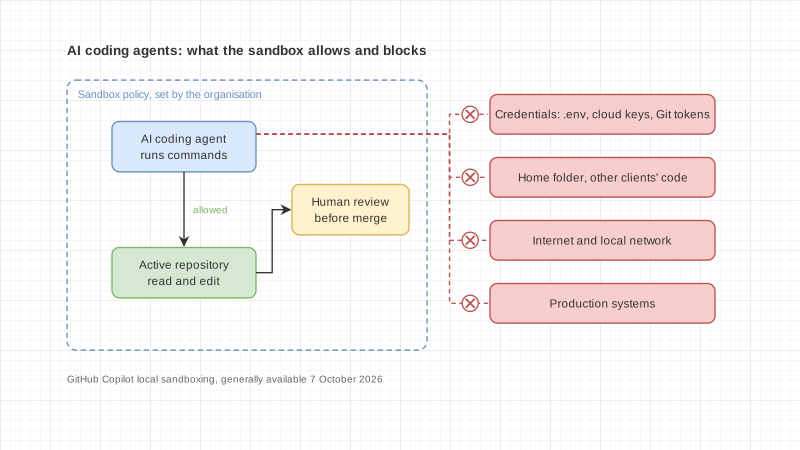
สมมติว่าบริษัทของคุณจ้างทีมพัฒนาซอฟต์แวร์ หรือมีทีมไอทีของตัวเองที่เริ่มใช้ AI coding agent ให้ช่วยเขียนและแก้โค้ด AI ตัวนั้นรันคำสั่งในเครื่องของนักพัฒนาได้ อ่านไฟล์ได้ และเชื่อมต่ออินเทอร์เน็ตได้
คำถามคือ มันเห็นอะไรได้บ้าง ไฟล์รหัสผ่านฐานข้อมูล กุญแจเข้าระบบ cloud หรือโค้ดของลูกค้ารายอื่นที่อยู่ในเครื่องเดียวกัน
สัปดาห์แรกของเดือนตุลาคม 2569 มีข่าวจากผู้ให้บริการรายใหญ่สองรายที่เกี่ยวกับคำถามนี้โดยตรง
GitHub เปิดให้จำกัดขอบเขตของ coding agent
วันที่ 7 ตุลาคม 2569 GitHub เปิดให้ใช้ local sandboxing ได้ทั่วไปใน Copilot CLI แอป GitHub Copilot และ VS Code ที่ใช้ Agent Host ใช้ได้ทั้งบน Windows, macOS และ Linux และรวมอยู่ใน Copilot โดยไม่มีค่าใช้จ่ายเพิ่ม
sandbox นี้กำหนดได้ว่าคำสั่งที่ agent รันจะทำอะไรได้บ้าง
- อ่านหรือแก้ไฟล์และโฟลเดอร์ใดได้
- เข้าอินเทอร์เน็ตหรือเครือข่ายภายในได้หรือไม่
- ใช้ Git credentials และ GitHub CLI credentials ได้หรือไม่
- เข้าถึงบริการในเครื่อง เช่น MCP server ได้แค่ไหน ในกรณีที่ระบบรองรับ
จุดที่สำคัญสำหรับองค์กรคือ ผู้ดูแลระดับองค์กรบังคับให้ทุกคนต้องเปิด sandbox ได้ และตั้งนโยบายที่นักพัฒนาลดระดับเองไม่ได้ การควบคุมจึงไม่ขึ้นกับความระมัดระวังของแต่ละคน
องค์กรคุมค่าใช้จ่ายการรีวิวโค้ดด้วย AI ได้แล้ว
วันถัดมา 8 ตุลาคม GitHub เพิ่มทางเลือกให้องค์กรจ่ายค่า Copilot code review แทนการใช้โควตาของสมาชิกแต่ละคน โดยต้องเปิดใช้ AI Credits แบบจ่ายตามการใช้งาน และตั้งงบประมาณได้
อีกตัวเลือกหนึ่งคือ ห้ามขอรีวิวโค้ดด้วยไลเซนส์ Copilot ที่มาจากนอกองค์กร เช่น ไลเซนส์ส่วนตัวของนักพัฒนา ข้อนี้มีประโยชน์เมื่อมีผู้รับจ้างภายนอกทำงานกับโค้ดของบริษัท เพราะเจ้าของรู้ได้ว่าโค้ดถูกส่งผ่านบัญชีที่องค์กรควบคุม
โมเดลในเครื่องไม่ได้แปลว่าเป็นส่วนตัวเสมอ
GitHub ยังเพิ่มให้ Copilot CLI ตั้งแต่เวอร์ชัน 1.0.94-0 ค้นหาโมเดลที่รันอยู่ในเครื่องผ่าน Ollama ได้ แต่ GitHub เตือนไว้ชัดว่า การเลือกโมเดลในเครื่องไม่ได้เปิด offline mode ให้อัตโนมัติ และไม่ได้ปิดการส่ง telemetry ถ้ายังตั้งค่าผู้ให้บริการภายนอกไว้ prompt และโค้ดก็ยังอาจถูกส่งออกไปทางเครือข่ายได้
องค์กรที่เลือกโมเดลในเครื่องเพราะเรื่องความลับของโค้ด จึงต้องตรวจการตั้งค่าเอง ไม่ใช่ถือว่าปลอดภัยเพราะคำว่า "ในเครื่อง"


